Phishing Simulation kan vara ett av de mest effektiva sätten att stärka säkerhetsmedvetandet i en organisation. Men bara om phishing-simuleringar genomförs på ett sätt som bygger lärande och förtroende i stället för rädsla och kontroll.
De bästa programmen bygger inte på att lura människor. De bygger på tydlig kommunikation, etiska scenarier, återkommande träning och mätning som visar faktisk beteendeförändring. Här är nio regler för hur organisationer kan använda Phishing Simulation på ett sätt som stärker både säkerheten och förtroendet.
Den vanliga logiken är enkel: simulera phishing, minska klickfrekvensen och förbättra säkerheten. Problemet är att den modellen är för smal.
En medarbetare som klickar på ett simulerat phishingmejl och sedan känner sig förödmjukad lär sig inte nödvändigtvis att agera säkrare. Personen kan i stället börja undvika att rapportera misstänkta mejl, av rädsla för att bli granskad eller framstå som godtrogen.
Det gör organisationen svagare. Rapportering är en del av företagets tidiga varningssystem. Ett väl utformat Phishing Simulation-program stärker både rapportering och säkerhetsbeteenden över tid. Om medarbetare slutar rapportera, minskar också organisationens förmåga att upptäcka verkliga attacker i tid.
Därför bör varje Phishing Simulation-program börja med en enkel fråga: stärker detta medarbetarnas förmåga och förtroende, eller får det dem att dra sig undan?
Transparens betyder inte att man avslöjar datum, scenarier eller tekniska detaljer. Det betyder att medarbetarna får veta att phishing-simuleringar är en del av organisationens säkerhetsarbete och varför de används.
Ett bra förhandsmeddelande bör förklara att syftet är lärande, inte att sätta dit någon. Det bör också tydliggöra att resultat redovisas på team- eller avdelningsnivå, inte som individuella listor över vem som klickade.
I praktiken bör organisationen kommunicera följande:
Detta skyddar inte bara medarbetarnas förtroende. Det ger också bättre data, eftersom människor som förstår syftet med programmet ofta engagerar sig mer konstruktivt.
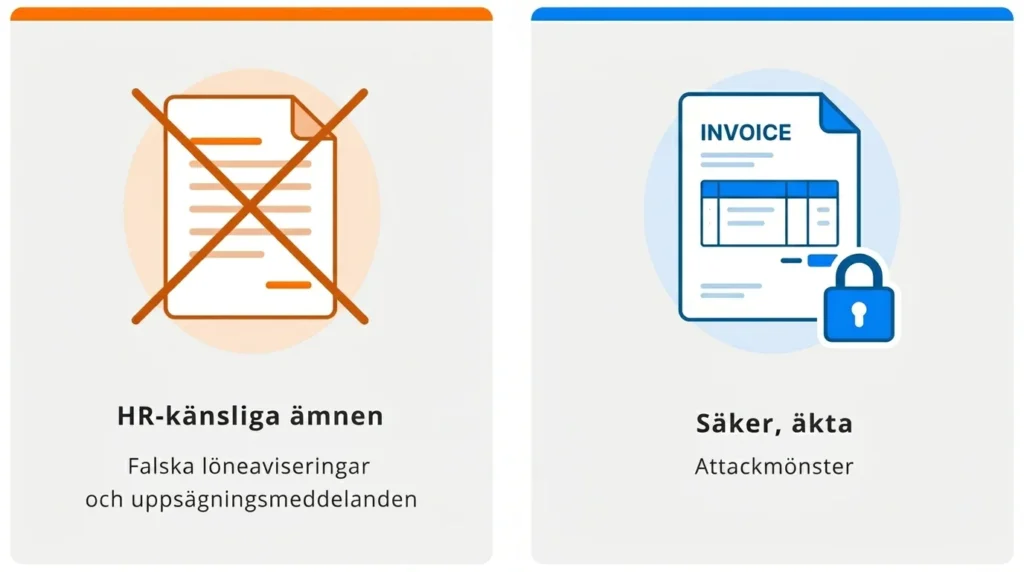
Alla realistiska scenarier är inte bra scenarier. Vissa ämnen ligger för nära medarbetares privatliv, ekonomi eller anställningstrygghet.
Organisationer bör undvika simulerade mejl som handlar om falska uppsägningar, disciplinära åtgärder, bonusar, lönefel, pensionsändringar, hälsofrågor eller säkerhetsincidenter som kan skapa verklig oro. Sådana scenarier kan ge höga klicktal, men de kan också skapa klagomål, fackliga reaktioner och långvarig misstro.
Ett enkelt etiskt test är att ställa två frågor innan ett scenario godkänns:
Om svaret är ja bör scenariot bytas ut.
Bättre alternativ är scenarier som speglar verkliga angrepp utan att spela på personlig kris. Det kan vara falska fakturagodkännanden, delade dokument, lösenordsvarningar, paketaviseringar eller imitationer av IT-support.
Det bästa scenariot är inte alltid det som får flest klick. Det bästa scenariot är det som hjälper människor att känna igen hot nästa gång det är på riktigt.
När hela organisationen får samma simulerade phishingmejl vid samma tidpunkt sprids information snabbt. Någon upptäcker testet, berättar för kollegorna och inom några minuter är mätningen påverkad.
Då mäter programmet inte längre om medarbetare känner igen phishing. Det mäter hur snabbt varningar sprids internt.
Ett bättre upplägg är att skicka simuleringar stegvis. Utskicken kan fördelas över flera dagar eller veckor, med olika scenarier för olika grupper. Hela avdelningar bör inte få samma mejl samtidigt.
Detta ger inte perfekt data, men det ger mer realistisk data. Det fångar vardagsbeteende snarare än reaktioner på att någon redan har avslöjat övningen.
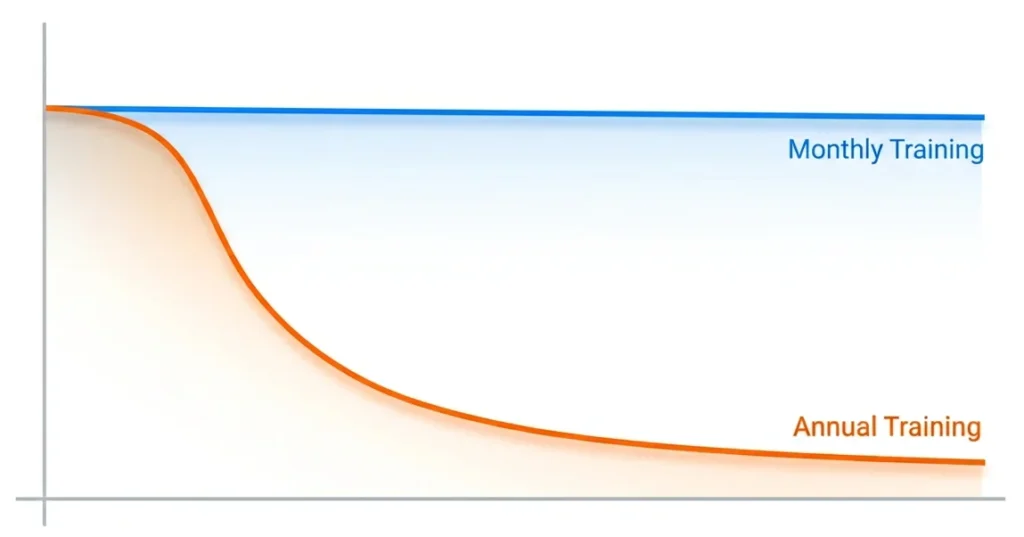
Många organisationer kör phishing-simuleringar kvartalsvis eller en gång per år. Det är ofta för sällan för att skapa varaktig beteendeförändring.
Kunskap från en enstaka utbildning klingar av snabbt. Därför bör Phishing Simulation ses som ett återkommande lärandeprogram, inte som en årlig compliance-aktivitet.
Månatliga eller nästan månatliga simuleringar ger bättre förutsättningar för att bygga vana. De gör det också lättare att fånga förändringar i organisationen, till exempel nyanställda, nya roller, nya system och förändrade hotbilder.
Frekvensen är ändå bara en del av arbetet. Varje simulering bör följas av tydlig och icke-bestraffande återkoppling på gruppnivå.
Klickfrekvensen är användbar i början av ett program. Den visar hur många som interagerar med ett simulerat phishingmejl. Men den säger inte allt.
En låg klickfrekvens betyder inte automatiskt att organisationen är säker. Det kan också betyda att scenariot var enkelt, att medarbetare hade varnats av kollegor eller att de undviker misstänkta mejl utan att rapportera dem.
I mogna program bör rapporteringsgraden få större vikt. Det gör Phishing Simulation till mer än bara ett test av klickbeteenden. Den visar hur många som identifierar ett misstänkt mejl och använder rätt kanal för att rapportera det.
Ledningen bör därför få en mer balanserad bild:
NIST:s Phish Scale kan användas för att bedöma hur svårt ett scenario är. Det gör resultaten mer jämförbara över tid, i stället för att siffrorna styrs av om månadens test råkade vara enkelt eller svårt.
Den klassiska modellen är att en medarbetare klickar och direkt hamnar på en utbildningssida. Det kan låta logiskt, men effekten är ofta begränsad. Många stänger sidan snabbt och går vidare.
Ett bättre arbetssätt är att använda simuleringen som startpunkt för bredare lärande. Efter övningen kan organisationen gå igenom vilka signaler som fanns i mejlet, hur en riktig attack hade kunnat se ut och hur rapporteringskanalen ska användas.
Detta bör göras utan att peka ut individer. Fokus ska ligga på mönster, inte misstag.
Exempel på bättre uppföljning:
Phishing Simulation fungerar bäst när den ingår i en bredare säkerhetskultur. Den fungerar sämre när den behandlas som ett isolerat test.
För organisationer i EU är Phishing Simulation också en dataskydds- och styrningsfråga. Varje klick, rapportering och interaktion kan kopplas till en person. Det betyder att programmet måste hanteras med tydliga rättsliga och organisatoriska ramar.
Samtycke är sällan en lämplig rättslig grund i ett anställningsförhållande, eftersom relationen mellan arbetsgivare och arbetstagare inte är helt jämbördig. Organisationer använder därför ofta berättigat intresse, men det bör dokumenteras och bedömas innan programmet startar.
Resultat bör som huvudregel rapporteras på grupp- eller avdelningsnivå. Individdata bör begränsas, skyddas och endast användas när det finns ett tydligt och proportionerligt syfte.
NIS2 gör dessutom säkerhetsutbildning mer relevant för många europeiska organisationer. Det räcker inte att bara visa att utbildning har genomförts. Organisationer behöver också kunna visa att insatserna stärker säkerhetsförmågan.
Detta avsnitt är generell information, inte juridisk rådgivning. Organisationer bör alltid kontrollera sina skyldigheter med kvalificerad juridisk expertis innan de startar ett program som samlar in individdata.
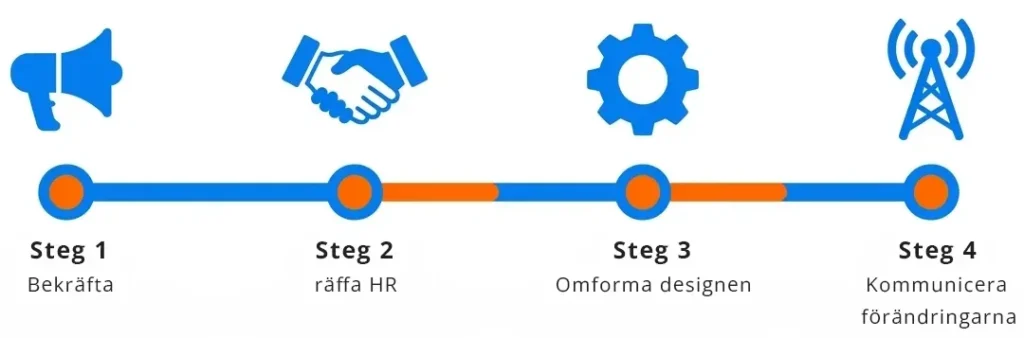
Om en tidigare simulering har lett till klagomål, fackliga invändningar eller minskad rapportering bör nästa steg inte vara att snabbt skicka en ny kampanj. Först behöver förtroendet repareras.
Det första steget är att erkänna problemet. Ett kort och tydligt meddelande till organisationen bör förklara att simuleringen inte landade som avsett, att syftet var att stärka säkerheten och att upplägget kommer att ändras.
Nästa steg är att involvera HR och medarbetarrepresentanter. I många organisationer avgör detta om nästa program uppfattas som samarbete eller provokation.
Ett konstruktivt budskap kan låta så här:
“Vårt mål är att minska risken för organisationen och för människorna i den. Vi vill utforma ett program som bygger på förtroende, inte rädsla.”
Därefter bör scenarier, kommunikation, databehandling och rapportering ses över innan programmet startas om.
Det viktigaste är att visa att återkopplingen har fått konsekvenser. När medarbetare ser att programmet ändras efter kritik ökar chansen att Phishing Simulation åter kan fungera som ett lärandeverktyg.
Phishing Simulation fungerar när medarbetare förstår varför övningen finns och litar på att resultatet inte kommer att användas mot dem. När övningen däremot känns som en fälla försvinner mycket av värdet.
De bästa programmen är återkommande, etiskt utformade och tydligt förankrade. Ett framgångsrikt Phishing Simulation-program bygger långsiktig säkerhetskultur i hela organisationen. De mäter inte bara klick, utan också rapportering och lärande. De undviker scenarier som utnyttjar privat oro. De behandlar individdata varsamt. Och de bygger säkerhetskultur över tid.
För organisationer som vill stärka sin motståndskraft mot phishing är frågan därför inte bara hur realistisk en simulering kan bli. Den viktigare frågan är om simuleringen hjälper människor att agera säkrare nästa gång ett verkligt hot når inkorgen.
Phishing Simulation betyder phishing-simulering. Det är en kontrollerad säkerhetsövning där organisationer skickar simulerade phishingmejl till medarbetare för att förbättra deras förmåga att känna igen och rapportera misstänkta meddelanden.
Ja, men programmet måste utformas korrekt. Organisationen behöver dokumentera rättslig grund, begränsa individdata och hantera resultat på ett proportionerligt sätt. I många fall bör rapportering ske på grupp- eller avdelningsnivå, inte på individnivå.
Månatliga eller nästan månatliga simuleringar ger ofta bättre förutsättningar för beteendeförändring än årliga utbildningar. Frekvensen bör kombineras med tydlig uppföljning och anpassas efter organisationens risknivå.
Klickfrekvensen är användbar, men rapporteringsgraden är ofta viktigare i mogna program. Den visar om medarbetare inte bara undviker att klicka, utan också aktivt hjälper organisationen att upptäcka hot.
Undvik scenarier som rör uppsägningar, lön, bonusar, pension, hälsa, disciplinära ärenden eller personliga kriser. De kan skapa stark oro och skada förtroendet för säkerhetsprogrammet.
Börja med att erkänna problemet. Involvera HR och medarbetarrepresentanter, se över scenarier och databehandling, och kommunicera tydligt vad som ändras innan nästa simulering genomförs
Småföretag är inte längre för små för att bli måltavlor. Tvärtom utnyttjar angripare ofta just mänskliga beteenden, tidspress och vardagliga arbetsflöden för att komma åt konton, data och pengar. Småföretag är inte längre för små för att bli måltavlor. Tvärtom utnyttjar angripare ofta mänskliga beteenden, tidspress och vardagliga arbetsflöden för att komma åt konton, data och pengar. Ett phishing simulation program för småföretag kan minska den risken, men bara om programmet stärker lärande och rapportering i stället för att skuldbelägga medarbetare.
Ett phishing simulation program är en strukturerad och återkommande övning där ett företag skickar kontrollerade, falska phishingmejl till sina egna medarbetare. Syftet är att testa och förbättra deras förmåga att upptäcka verkliga angrepp innan de orsakar skada.
För småföretag kan detta vara en av de mest kostnadseffektiva säkerhetsåtgärderna som finns. Ett phishing simulation program hjälper småföretag att träna medarbetare innan verkliga angrepp leder till ekonomiska eller operativa problem.
Rätt utformat stärker det teamets säkerhetsbeteende. Fel utformat kan det skapa irritation, skam och misstro. I ett litet företag, där relationerna ofta är nära, spelar den skillnaden stor roll.
Den här guiden är skriven för företagsledare och ansvariga i småföretag som inte är säkerhetsexperter. Den går igenom vad forskningen faktiskt säger, hur du introducerar ett phishing simulation program utan att skada förtroendet, vilka resultat som betyder något och hur du följer upp när samma person klickar flera gånger.
Det ärliga svaret är: det beror på hur programmet är utformat.
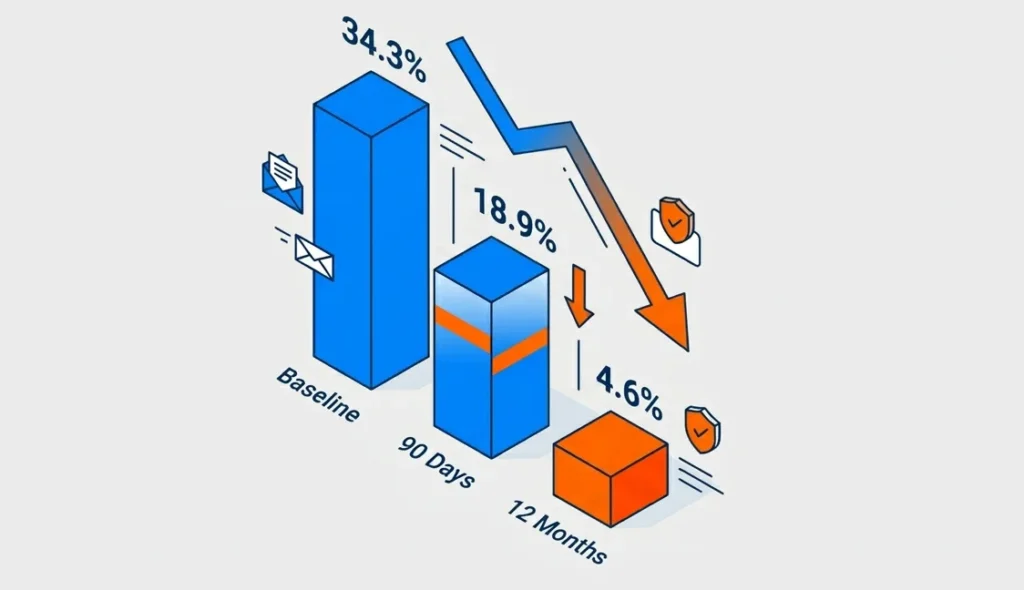
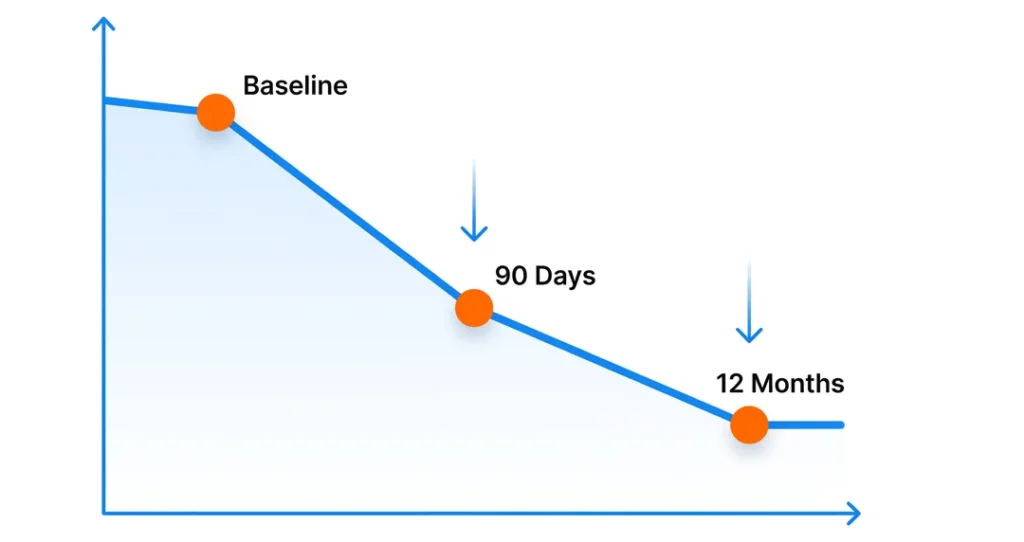
En branschrapport från 2024, baserad på nästan 12 miljoner användare, visade att den genomsnittliga grundnivån för phishingbenägenhet låg på 34,3 procent. Efter 90 dagar med säkerhetsutbildning och simulerad phishing sjönk siffran till 18,9 procent. Efter 12 månader låg den på 4,6 procent. Det motsvarar en minskning på 86 procent.
Det är starka siffror. Men bilden är inte helt enkel.
En 15 månader lång akademisk studie, en av de största inom området, kom fram till en mer obekväm slutsats. Studien visade att kort inbäddad phishingutbildning efter ett misslyckat test inte alltid minskade framtida risk på egen hand. Forskarna menade att effekten ofta verkar komma mer från återkommande påminnelser än från själva utbildningsmomentet.
Det betyder inte att phishing-simuleringar saknar värde. Det betyder att upplägget avgör resultatet.
Ett phishing simulation program fungerar bäst när det är en del av en lärande kultur. Det fungerar sämre när det upplevs som övervakning, kontroll eller ett sätt att sätta dit människor.
När medarbetare uppfattar programmet som rättvist och användbart ökar engagemanget. När de känner sig övervakade eller lurade minskar det.
Den praktiska slutsatsen är tydlig: verktyget spelar mindre roll än programmet du bygger runt det.
Många företag börjar med att titta på klickfrekvens. Hur många klickade? Hur många lät bli?
Det är ett användbart mått, men det är inte det viktigaste.
Målet med ett phishing simulation program är inte bara att få färre klick. Målet är att skapa en rapporteringskultur.
När en medarbetare rapporterar ett misstänkt mejl, oavsett om det är en simulering eller ett verkligt angrepp, gör personen exakt det företaget behöver.
Ett lågt antal klick kan se bra ut i en rapport. Men om ingen rapporterar misstänkta mejl har företaget fortfarande dålig synlighet.
Därför bör du mäta:
För småföretag är trenden viktigare än ett enskilt resultat. I ett team med 20 personer kan en eller två medarbetare förändra procenttalen kraftigt.
Ett vanligt misstag är att starta simuleringar helt i hemlighet.
Tanken är ofta att testerna blir mer realistiska om ingen vet om dem. I praktiken kan det skapa motsatt effekt. Medarbetare som känner sig lurade kan bli defensiva, mindre benägna att rapportera och mer skeptiska till säkerhetsarbetet.
Du behöver inte berätta när simuleringarna kommer. Men du bör berätta att de kommer att ske.
Det skapar rätt förväntan. Det visar också att syftet är att stärka organisationen, inte att överraska eller förödmjuka någon.
Budskapet bör vara enkelt:
Den tonen gör stor skillnad i ett litet team.
Här är en kort text som kan anpassas innan ni startar ert phishing simulation program.
Ämne: Vi stärker vår förmåga att upptäcka phishing
Hej,
Phishing är ett av de vanligaste sätten för angripare att ta sig in i företag. Ofta börjar det med ett enda klick.
Därför kommer vi då och då att genomföra korta phishing-simuleringar. Det innebär att vi skickar testmejl som liknar sådant angripare faktiskt kan använda.
Syftet är inte att sätta dit någon. Syftet är att hjälpa oss alla att bli bättre på att upptäcka misstänkta mejl och rapportera dem i tid.
Om du klickar på ett testmejl händer inget farligt. Du får bara en kort förklaring om vad du kan titta efter nästa gång.
Om något ser misstänkt ut, oavsett om det är ett test eller ett riktigt mejl, rapportera det till
[ange kontakt eller rapporteringsadress].
Det här handlar om att göra hela företaget svårare att lura.
De flesta plattformar för phishing-simulering erbjuder många färdiga mallar. Det kan vara frestande att börja med generiska mejl om lösenord, paketleveranser eller kontouppdateringar.
Sådana mallar kan vara användbara, men de bör inte vara hela programmet.
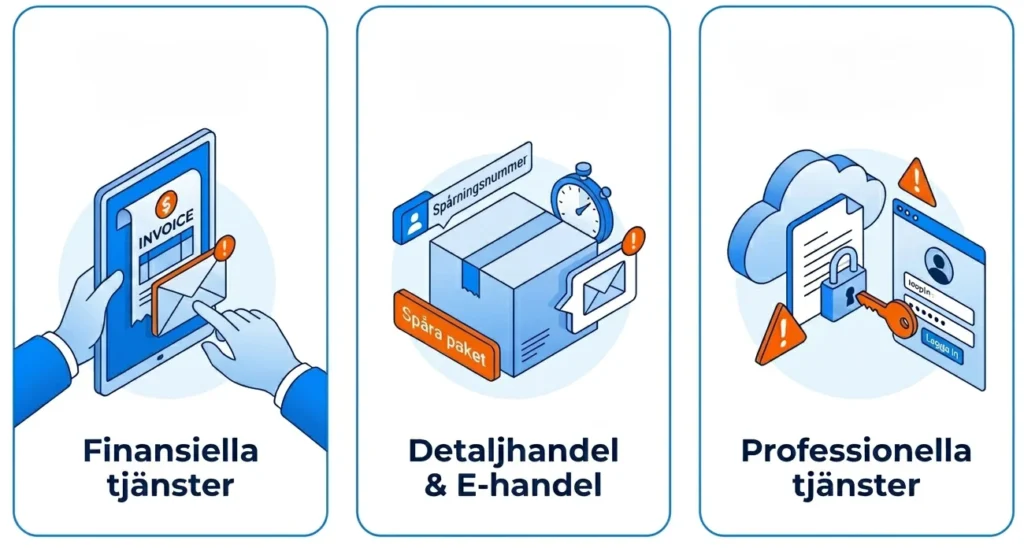
Ett bra Phishing Simulation Program utgår från företagets verkliga risker. Vad skulle en angripare faktiskt kunna skicka till just era medarbetare?
Exempel:
Scenarierna ska vara realistiska, men inte oschyssta.
Undvik tester som bygger på stark personlig oro, till exempel falska uppsägningsbesked, löneproblem, sjukdomsinformation eller disciplinära ärenden. Sådana scenarier riskerar att skapa ilska och misstro i stället för lärande.
Verkliga phishingangrepp kommer inte bara när människor har gott om tid. De kommer ofta när medarbetare är stressade, distraherade eller hanterar flera uppgifter samtidigt.
Därför bör simuleringar inte alltid skickas vid samma tidpunkt eller under lugna perioder.
Variera:
Börja enkelt. Gör sedan scenarierna mer realistiska över tid.
Målet är inte att lura så många som möjligt. Målet är att skapa igenkänning inför verkliga situationer.
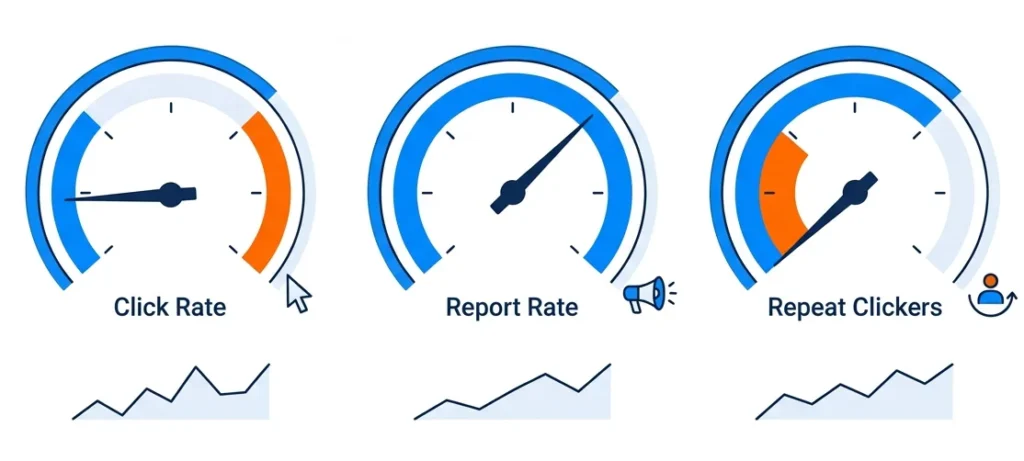
Efter den första simuleringen får du data. De flesta plattformar visar fler siffror än ett småföretag behöver.
Fokusera på tre saker.
Klickfrekvens visar hur många som klickade på länken eller öppnade bilagan i testmejlet.
Det är en bra baslinje, men det ska inte användas som dom över teamet. En hög klickfrekvens i början betyder inte att medarbetarna är dåliga. Det betyder att företaget har något konkret att träna på.
Rapporteringsgrad visar hur många som markerade eller skickade vidare mejlet som misstänkt.
Detta är ofta det viktigaste måttet. Ett företag som får snabba rapporter kan agera tidigare vid riktiga incidenter.
Om samma person klickar i flera simuleringar bör det ses som en supportsignal, inte som ett disciplinärt problem.
Frågan är inte: varför misslyckas den här personen?
Frågan är: vad behöver personen för att fatta bättre beslut nästa gång?
Det här är frågan som många guider undviker.
I ett företag med 20 personer är den som klickar ofta någon du har arbetat med länge. Du ska inte förödmjuka personen. Du ska inte göra det till ett disciplinärt ärende.
Ha ett privat och lågdramatiskt samtal.
Fråga vad som gör mejlen svåra att bedöma. Vissa klickar oftare under hög arbetsbelastning. Andra missar särskilda signaler, som avsändaradress, språk, länkar eller ovanliga bilagor.
Erbjud riktad hjälp, inte ännu en generisk utbildningsmodul.
Gå igenom de konkreta signaler personen missade i de simuleringar där klicket skedde. Gör lärandet relevant och praktiskt.
Titta också på processer. Om personen hanterar betalningar, leverantörsuppgifter eller känslig information kan dubbel attest, tydliga verifieringsrutiner och separata godkännanden minska risken.
Det är inte ett misslyckande för utbildningen. Det är så välfungerande säkerhet byggs.
När ett företag registrerar vem som klickar, rapporterar eller upprepade gånger misslyckas i simuleringar behandlas personuppgifter.
Många småföretag använder idag phishing simulation program som en del av sitt bredare säkerhetsarbete och sin säkerhetsutbildning.
Det gäller särskilt om resultaten kan kopplas till en identifierbar medarbetare.
För svenska och europeiska företag behöver detta hanteras enligt GDPR. För brittiska företag gäller UK GDPR och vägledning från ICO.
Det här är ingen juridisk rådgivning, men som praktisk grund bör småföretag tänka på fyra saker.
Företaget behöver ha en rimlig grund för behandlingen. I många fall kan det handla om berättigat intresse, eftersom företaget behöver skydda sig mot cyberangrepp. Men det intresset måste vägas mot medarbetarnas integritet.
Ju mindre data ni samlar in, desto enklare blir den avvägningen.
Medarbetare bör veta att simuleringar används och att vissa resultat kan följas upp.
Det betyder inte att ni måste avslöja testdatum, mallar eller metod. Men ni bör vara tydliga med att programmet finns och varför det genomförs.
Samla inte in mer information än ni faktiskt behöver.
Aggregerad statistik räcker ofta för ledningsrapportering. Individdata bör främst användas för riktad hjälp och uppföljning.
Bestäm hur länge individuell data ska sparas. Dokumentera beslutet. Radera eller anonymisera data när den inte längre behövs.
Den praktiska slutsatsen är enkel: var transparenta, samla in så lite som möjligt och använd data för stöd, inte bestraffning.
För de flesta småföretag fungerar månatliga eller kvartalsvisa simuleringar bäst.
Månatliga simuleringar skapar bättre kontinuitet, men kräver variation och rätt ton. Om testerna känns upprepande eller irriterande minskar effekten.
Kvartalsvisa simuleringar kan fungera för mycket små team, särskilt om de kombineras med korta påminnelser, mikroutbildning eller interna säkerhetstips mellan testerna.
Undvik att göra programmet till en engångsinsats. En enskild simulering säger väldigt lite om företagets verkliga motståndskraft.
Ett Phishing Simulation Program ska ses som ett långsiktigt arbete. Precis som brandövningar eller ekonomiska kontroller bygger det värde genom upprepning.
Ett Phishing Simulation Program är ett återkommande program där företaget skickar kontrollerade phishingmejl till sina egna medarbetare för att träna igenkänning, rapportering och säkrare beteende.
Ja, om de genomförs på rätt sätt. De fungerar bäst när de är en del av ett långsiktigt säkerhetsarbete och när fokus ligger på lärande, inte skuld.
Ja. Medarbetare bör veta att simuleringar förekommer. Däremot behöver företaget inte berätta exakt när testerna skickas.
Månatligen eller kvartalsvis fungerar för de flesta småföretag. Det viktiga är att programmet är återkommande och att resultaten följs upp på ett konstruktivt sätt.
Det beror på bransch, teamstorlek och tidigare utbildning. För småföretag är det viktigare att följa trenden över tid än att fokusera på ett enskilt resultat.
Rapporteringsgrad är ofta viktigare än klickfrekvens. Ett team som rapporterar misstänkta mejl snabbt ger företaget bättre chans att stoppa riktiga angrepp.
Ha ett privat och stödjande samtal. Gå igenom de konkreta signalerna personen missade och erbjud riktad hjälp. Undvik offentlig kritik eller generisk omutbildning.
Inte alltid. Det viktigaste är konsekvens, relevanta scenarier och bra uppföljning. Ett enkelt verktyg som används väl är bättre än en avancerad plattform som inte används regelbundet.
För småföretag handlar ett phishing simulation program inte bara om teknik, utan om att bygga säkrare beteenden över tid.
Security Awareness Training Effectiveness handlar om att mäta om säkerhetsutbildning faktiskt förändrar beteenden, inte bara om medarbetare har slutfört en modul. För organisationer som vill minska phishingrisker är rapportering, återkommande klick och incidenttrender viktigare än rena genomförandesiffror.
Att mäta Security Awareness Training Effectiveness handlar inte om att räkna hur många som har slutfört en modul. Den viktiga frågan är enklare: beter sig medarbetare annorlunda när ett verkligt hot dyker upp?
De mest användbara måtten fångar rapporteringsgrad, återkommande riskbeteenden och incidentutveckling över tid. En benchmarkingrapport från 2025, baserad på 67,7 miljoner simulerade phishing-test, visar att organisationer med konsekvent och långsiktig träning minskade phishingbenägenheten med 86 % på tolv månader.
Men siffran räcker inte ensam. Om ert program har varit igång i 6–12 månader behöver ni veta vad era egna data faktiskt visar, och vilka mått som håller när ledningen frågar om investeringen är värd att fortsätta med.
De två vanligaste måtten inom security awareness training är genomförandegrad och klickfrekvens i phishing-simuleringar. Båda har ett värde, men båda har tydliga begränsningar.
Genomförandegrad visar att utbildningen har slutförts. Den kan hjälpa vid revision och compliance. Men den visar inte att någon har lärt sig något användbart eller ändrat sitt beteende när ett riktigt hot kommer in i inkorgen.
Att använda genomförandegrad som primär KPI är därför att mäta aktivitet, inte effekt. Därför bör Security Awareness Training Effectiveness alltid kopplas till beteendedata, inte bara till slutförda utbildningar.
Klickfrekvens i simulerade phishing-test är mer användbart, men bara om svårighetsgraden kontrolleras. Ett klickutfall på 15 % i ett trovärdigt och kontextuellt relevant mejl betyder något helt annat än 15 % i ett uppenbart massutskick.
Utan kalibrering av svårighetsgrad blir jämförelser mellan kampanjer svaga. Dashboarden kan se bra ut, men det går ändå inte att säga säkert om Security Awareness Training Effectiveness faktiskt har förbättrats.
Det här är frågan många guider undviker. Riktvärden finns, men de översätts sällan till tydliga förväntningar för program som redan är igång.
En benchmarkingrapport från 2025, baserad på 14,5 miljoner användare i 62 400 organisationer, visar att den globala phishingbenägenheten före träning låg på 33,1 %. Efter 90 dagar med kontinuerlig utbildning och phishing-simuleringar var den genomsnittliga minskningen omkring 40 %.
Om ert program har varit igång i tre månader och klicknivåerna har fallit med 30–45 % från startnivån är utvecklingen rimlig.
Om siffrorna knappt har rört sig finns ofta tre orsaker: simulationerna kommer för sällan, innehållet fokuserar inte på beteende, eller medarbetarna upplever programmet som övervakning snarare än stöd.
Samma data visar att phishingbenägenheten i genomsnitt sjunker till 4,1 % efter tolv månader. Det motsvarar en minskning på 86 % från startläget.
Vid sex månader är ett realistiskt delmål en minskning på 60–70 % från den egna ursprungsnivån.
Men klickfrekvensen är inte hela bilden. Den viktigare frågan är om medarbetarna rapporterar misstänkta mejl aktivt. En studie från 2024 visade att 20 % av användarna identifierade och rapporterade ett misstänkt mejl i en phishing-simulering utan att först klicka.
Det är den typen av beteendeförändring som visar verklig Security Awareness Training Effectiveness.
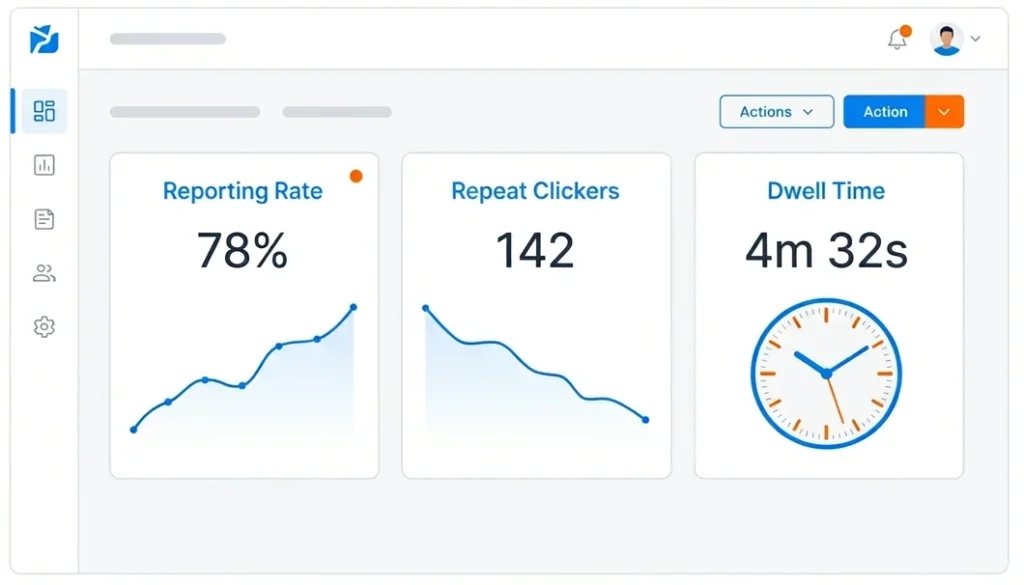
Vad det mäter: Andelen medarbetare som aktivt rapporterar ett simulerat phishing-mejl.
Rimligt mål efter 6–12 månader: 20–35 % rapporteringsgrad. Det viktiga är en tydlig uppåtgående trend.
Så samlar du in det: Plattformen för phishing-simulering bör logga rapportering automatiskt. Följ utvecklingen månadsvis.
Vad det mäter: Hur ofta medarbetare rapporterar verkliga misstänkta mejl via rätt kanal.
Varför det spelar roll: Simulationer och verkligt beteende är inte samma sak. Om verkliga rapporter ökar visar det att träningen börjar påverka vardagen.
Rimligt mål efter 6–12 månader: Stabil ökning månad för månad. Även 10–15 % ökning per månad kan vara ett positivt tecken.
Vad det mäter: Andelen medarbetare som klickar på mer än ett simulerat phishing-mejl under en tolvmånadersperiod.
Varför det spelar roll: En mindre grupp står ofta för en större del av den mänskliga risken. Den gruppen behöver riktade insatser, inte bara mer av samma utbildning.
Rimligt mål efter 6–12 månader: 40–60 % minskning jämfört med startnivån.
Vad det mäter: Hur lång tid det tar från att ett misstänkt mejl kommer in tills att det rapporteras.
Varför det spelar roll: Ju snabbare rapportering, desto mindre tid får angriparen att agera.
Rimligt mål efter 6–12 månader: En tydlig minskning jämfört med den första månaden. Utan baseline går det inte att visa förbättring.
Vad det mäter: Om resultaten i kunskapstest förbättras över tid.
Det här är inte ett mått på om medarbetaren blev klar. Det är ett mått på om kunskapen fastnar.
Rimligt mål efter 6–12 månader: En positiv trend mellan olika grupper och mättillfällen.
Vad det mäter: Antalet incidenter som kan kopplas till mänskliga fel, till exempel klick på verkliga phishing-mejl, delade inloggningsuppgifter eller oavsiktlig dataexponering.
Varför det spelar roll: Detta är ett eftersläpande mått, men också ett av de starkaste. När incidenter minskar kan awareness-programmet kopplas till faktisk riskreducering.
Rimligt mål efter 6–12 månader: En synlig nedåtgående trend. Även 15–20 % minskning kan vara ett trovärdigt resultat.
Vad det mäter: Andelen medarbetare som varken klickar på eller rapporterar ett simulerat phishing-mejl.
Varför det spelar roll: Att inte klicka betyder inte alltid att hotet har identifierats. Personen kan ha missat mejlet, varit osäker eller inte vetat hur rapportering fungerar.
Rimligt mål efter 6–12 månader: Under 50 %. Om mer än hälften inte gör någonting behöver rapporteringsprocessen förbättras.
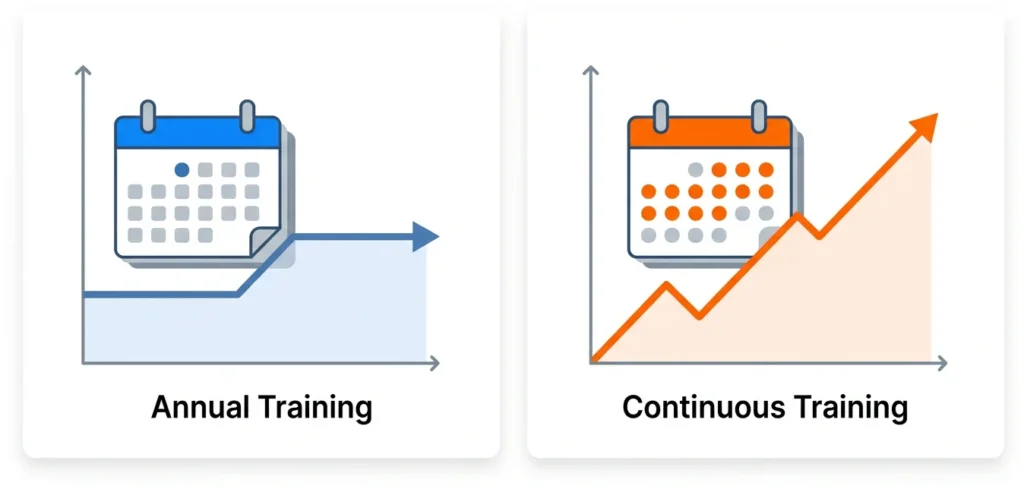
Ja, men inte alla upplägg fungerar.
En stor kontrollerad studie från 2025 med 12 511 anställda i ett amerikanskt fintechbolag fann ingen statistiskt säkerställd effekt på klickfrekvens eller rapporteringsgrad. En annan långtidsstudie med över 14 000 medarbetare visade att obligatorisk uppföljningsträning inte gav extra effekt för de mest sårbara användarna.
Det betyder inte att security awareness training är meningslöst. Det betyder att passiv, sporadisk och compliance-driven utbildning ofta fungerar dåligt.
Skillnaden ligger i frekvens, relevans och återkoppling. Kontinuerliga simulationsprogram med snabb feedback har visat betydligt bättre resultat än årlig utbildning som främst görs för att uppfylla ett krav.
För den som vill mäta Security Awareness Training Effectiveness är detta viktigt. Svaga siffror kan vara ett tecken på att programmet inte är byggt för beteendeförändring.
Sju mått är bara värdefulla om de kommuniceras på ett sätt som ledningen kan agera på.
Börja med riskexponeringen. Enligt IBM:s Cost of a Data Breach Report 2025 var den globala genomsnittskostnaden för ett dataintrång 4,44 miljoner dollar. En tidigare rapport visade också att utbildning av medarbetare var kopplad till en genomsnittlig kostnadsminskning på 232 867 dollar per incident.
Visa sedan utvecklingen, inte bara nuläget. När Security Awareness Training Effectiveness presenteras för ledningen bör fokus ligga på riskminskning, rapportering och förbättrat agerande över tid. Tre datapunkter räcker: startnivå, 90-dagarsresultat och nuvarande resultat.
Använd affärsspråk. Säg inte bara att phishingbenägenheten har minskat med 42 %. Säg att färre medarbetare faller för testangrepp, fler rapporterar verkliga misstänkta mejl och gruppen med upprepad risk har krympt.
Lägg också till en ärlig reservation. Simulerade klicknivåer är inte perfekta mått. Men när de kombineras med verklig rapportering och incidentdata blir bilden mer trovärdig.
Om programmet följer individers beteende över tid kan det väcka frågor enligt GDPR och UK GDPR. Det gäller särskilt medarbetarövervakning, transparens, laglig grund och proportionalitet.
Det betyder inte att organisationer ska sluta mäta. Det betyder att mätningen måste göras ansvarsfullt.
Innan individbaserad uppföljning skalas upp bör organisationer kontrollera om en DPIA behövs, om medarbetarna har informerats om loggningen och vilken laglig grund som används.
NIS2 har också ökat kraven på många organisationer i reglerade sektorer. Därför bör dataskyddsombud eller juridisk rådgivare involveras innan mätningen blir mer detaljerad.
Om ert security awareness training-program har varit igång i 6–12 månader finns det redan tillräckligt med data för en mer seriös bedömning.
För det första: sluta använda genomförandegrad som primär KPI. Använd rapporteringsgrad, verkliga hotrapporter och incidenttrend för att bedöma effekt.
För det andra: kontrollera formatet. Är programmet kontinuerligt, eller bygger det fortfarande på en årlig utbildning? Forskningen visar att frekvens och återkoppling är avgörande.
För det tredje: presentera resultatet som riskreducering, inte aktivitet. Det är så Security Awareness Training Effectiveness blir relevant för ledningen.
På sikt blir Security Awareness Training Effectiveness starkast när mätningen kombinerar utbildning, simuleringar och verkliga incidentdata. Complorer samlar simulationsdata, verklig rapportering och programanalys i en plattform för team som behöver bevis, inte bara dashboards.
Det viktigaste måttet är rapporteringsgraden för verkliga hot. Det visar hur ofta medarbetare rapporterar riktiga misstänkta mejl, inte bara hur de agerar i simulationer.
En benchmarkingrapport från 2025 visar att organisationer med konsekvent träning sänkte phishingbenägenheten till i genomsnitt 4,1 % efter tolv månader, från en startnivå på 33,1 %. Efter sex månader är ett rimligt mål 60–70 % under den egna startnivån.
För att många program är för passiva, för sällan återkommande eller för compliance-drivna. Kontinuerlig, relevant och simulationsbaserad träning med snabb återkoppling fungerar bättre.
Ja, men bara som compliance-mått. Genomförandegrad visar att utbildningen har slutförts. Den visar inte att risken har minskat.
Miss rate är andelen medarbetare som varken klickar på eller rapporterar ett simulerat phishing-mejl. En hög miss rate kan visa att medarbetare inte engagerar sig, även om klicknivån ser låg ut.
Gör som 65 000+ användare som har gått från att hantera plattformar till att hantera risker. Låt Complorer sköta resten.
 Köp via AWS Marketplace