Ni har drivit ert säkerhetsmedvetenhetsprogram i sex månader. Statistiken över avslutade utbildningar ser bra ut. Senaste phishing-simuleringen visade färre klick. Då kommer frågan från ledningen: “Fungerar detta verkligen — och ska vi fortsätta finansiera det?” Frågan förtjänar ett mer substantiellt svar än en skärmdump på intyg.
Enligt en industriorapport från 2024 involverade 68 % av bekräftade dataintrång en mänsklig faktor. Med en genomsnittlig kostnad för intrång globalt på 4,44 miljoner dollar 2025 är det avgörande att bevisa att ert träningsprogram verkligen minskar riskerna — det är något företagskritiskt.
Denna artikel presenterar sju evidensbaserade mätvärden som visar på riktig säkerhetsförbättring, särskilt kalibrerade för organisationer som befinner sig 6-12 månader in i sina program och behöver motivera fortsatt investering.
De flesta säkerhetsmedvetenhetsprogram fokuserar på fel saker. Avslutsgraden når 100 %. Certifikat sätts in i arkivet. Men inget av detta bevisar att medarbetare faktiskt kan känna igen ett äkta angrepp.
En studie inom hälso- och sjukvården från 2025, som omfattade 19 500 medarbetare, fann ingen signifikant koppling mellan nyss avslutad utbildning och resistens mot phishing. Medarbetare som nyligen genomfört årlig utbildning klickade lika ofta på farliga länkar som de som inte tränat på månader.
Problemet är djupare än många inser. En kontrollerad studie från 2025 med 12 511 anställda inom finansiella tjänster visade att träningsinsatser inte påverkade klickfrekvens eller rapporteringsbeteende signifikant. Traditionell medvetenhetsutbildning, vanligtvis en årlig, efterlevnadsdriven insats, misslyckas ofta med att förändra verkligt beteende.
Det betyder inte att all träning misslyckas, utan att dåligt utformad utbildning misslyckas, och de flesta nuvarande mätmetoder upptäcker inte skillnaden.
Branschstandarddata från 67,7 miljoner simulerade phishing-tester över 62 400 organisationer ger tydliga förväntningar för program som ert.
Vid start, innan någon träning, ligger den globala genomsnittsbenägenheten för phishing på 33,1 %. Det betyder att ungefär en av tre medarbetare klickar på en skadlig länk eller lämnar ut inloggningsuppgifter vid ett angrepp.
Efter 90 dagar med uthållig träning och simulering förväntas ungefär en 40 % minskning av känslighet. Efter 12 månader når välskötta program typiskt sett en 86 % reduktion, och klickfrekvenser faller till cirka 4,1 %.
Dessa riktmärken förutsätter kontinuerlig, beteendefokuserad utbildning — inte årliga efterlevnadsmoduler. Om ert program körs kvartalsvis eller årligen förlängs tidsramarna betydligt.
Er organisations storlek och bransch påverkar definitionen av ”bra”. Mindre organisationer (1-250 anställda) startar ofta med en lägre procentuell grundnivå för phishing på 24,6 %, medan stora företag (10 000+ anställda) kan börja på 40,5 %.
Hälso- och läkemedelsorganisationer står inför den högsta grundläggande risknivån på 41,9 %, vilket reflekterar deras värdefulla data och de sofistikerade attacker de drar till sig.
Gå bortom kompletteringsgrader och klickstatistik. Dessa sju mått demonstrerar verklig säkerhetsförbättring som kan klara ledningens granskning.
Spåra andelen medarbetare som identifierar och rapporterar simulerade phishing-försök snarare än att ignorera dem. Branschdata visar att 20 % av användarna rapporterar phishing under simuleringsövningar, men detta varierar kraftigt beroende på programmets mognad och organisationskultur.
Sikta på en rapporteringsnivå över 15 % inom sex månader. Ännu viktigare är att följa trenden — en stadig ökning av rapporteringsfrekvensen visar växande säkerhetsmedvetenhet över hela arbetsstyrkan.
Denna parameter separerar simuleringsresultat från verkligt säkerhetsbeteende. Övervaka hur ofta anställda rapporterar genuina misstänkta mail, inte bara testmeddelanden.
Jämför månadsrapporter om verkliga hot med antalet faktiskt skadliga mail som når er organisation. Ett program som ökar rapporteringen av verkliga hot bevisar praktisk säkerhetsnytta bortom simuleringspoängen.
Definiera omklickare som medarbetare som misslyckas med tre eller fler phishing-simuleringar inom sex månader. Följ hur denna grupp reagerar på riktade insatser.
Forskning visar att individanpassad utbildning kan minska upprepade phishing-offer med 63 % inom sex månader. Undvik dock straffåtgärder — akademiska studier visar att obligatorisk extraträning inte ger någon fördel för de mest mottagliga deltagarna.
Mät hur snabbt medarbetare rapporterar misstänkta mail efter mottagande. Snabbare rapportering minskar fönstret för framgångsrika angrepp över hela organisationen.
Branschdata visar att mediantiden för att klicka på en skadlig länk är bara 21 sekunder. Medarbetare som rapporterar hot inom två timmar begränsar effektivt potentiella skador från verkliga angrepp.
Testa praktisk säkerhetskunskap månatligen genom korta bedömningar, inte långa träningsmoduler. Fokus bör ligga på igenkänning av aktuella hot snarare än att memorera policyer.
Följ kunskapsbehållningen över tid. Beständiga poäng över 80 % indikerar att informationen flyttar sig från kortsiktig efterlevnad till genuin förståelse.
Koppla medvetenhetsprogrammets mätvärden till faktiska säkerhetsincidenter. Följ månadsrapporter om framgångsrika phishingattacker, inloggningsuppgiftkompromisser eller malwareinfektioner som härrör från anställdas handlingar.
Denna eftersläpande indikator ger det tydligaste affärscaset för programmets effektivitet. Forskning indikerar att mogna säkerhetsmedvetenhetsprogram kan minska genomsnittliga intrångskostnader med 232 867 dollar.
Följ medarbetare som varken klickar eller rapporterar under phishing-simuleringar. Denna ”missrate” representerar en dold risk — personer som kan ignorera verkliga hot helt.
En hög missrate indikerar ofta simuleringsutmattning eller oklara rapporteringsprocesser. Åtgärda detta genom förändringar i programdesignen snarare än att öka träningsvolymen.
Alla phishing-simuleringar testar inte samma färdighetsnivå. En klickfrekvens på 15 % för ett uppenbart bedrägeri betyder något helt annat än samma siffra för en sofistikerad, riktad attack.
Regeringens cybersäkerhetsramverk inkluderar en Phish Scale som rankar e-postsvårighet utifrån observerbara egenskaper som sändarens legitimitet, brådskeindikatorer och sannolikhetsförfrågningar. Kontrollerad forskning bekräftar att denna skala förutsäger användarbeteende — klickfrekvenser ökar från 7,0 % för lättare simuleringar till 15,0 % för svårare.
Kalibrera dina förväntningar gällande klickfrekvenser mot simuleringssvårighet. Ihållande prestation mot allt svårare tester visar genuin kompetensutveckling, inte bara bekantskap med uppenbara bedrägerier.
E-post-phishing är bara en angreppsvektor. Threat intelligence visar en 442 % ökning av röstphishing-angrepp under 2024, medan AI-stödd social ingenjörskonst nu utgör över 80 % av observerade attacker världen över.
Moderna program bör testa medarbetarnas reaktioner på:
Att endast mäta klickfrekvenser för e-post ger en systematiskt ofullständig bild av er organisations mänskliga riskexponering.
Förvandla dina mätvärden till en affärsfokuserad berättelse som icke-tekniska chefer kan agera på. Strukturer din kvartalsrapport runt tre nyckelbudskap:
Riskreduktion: “Vår phishingsårbarhet sjönk från 33 % till 12 % detta kvartal, vilket representerar en 64 % minskning i risk för mänskliga intrång.”
Detektionsförmåga: “Anställdas hotrapportering ökade med 40 % från kvartal till kvartal, med genomsnittlig rapporteringstid förbättrad från 4 timmar till 45 minuter.”
Kostnadsundvikande: “Baserat på branschdata om intrångskostnader representerar våra programförbättringar cirka $150 000 i uppskattad kostnadsundvikelse detta kvartal.”
Börja med resultat, inte aktiviteter. Undvik jargong. Koppla varje mätvärde till affärsrisk eller operativ nytta.
Bevisen för utbildningens effektivitet är mer nyanserade än de flesta leverantörer erkänner. Medan branschstandardrapporter visar imponerande förbättringsstatistik avslöjar nyare akademisk forskning betydande begränsningar i traditionella metoder.
En banbrytande studie från 2025 med över 12 000 anställda fann inga statistiskt signifikanta effekter av träning på klick- eller rapporteringsbeteende i en kontrollerad miljö. Detta utmanar direkt den allmänna uppfattningen att någon utbildning automatiskt minskar risk.
Dock visar annan forskning att ihållande, frekventa, beteendefokuserade program fungerar. Studier som följer anställda över 15 månader visar att kontinuerlig simulering och riktad coachning kan halvera framgångsrika kompromissfrekvenser inom sex månader.
Nyckeln tycks ligga i programdesign och frekvens. Årliga efterlevnadsutbildningar misslyckas i stor utsträckning. Månatlig simulering med personlig feedback lyckas. Er mätmetod bör ta hänsyn till denna skillnad.
Att spåra individuella beteenden genom phishing-simuleringar skapar potentiella arbetsrättsliga och dataskyddsrisker, särskilt under regelverk som GDPR.
Individuell klickspårning, riskvärdering och detaljerad beteendeloggning utgör medarbetarövervakning. Innan ni implementerar omfattande individnivåspårning, konsultera era juridiska och HR-team om konsekvensbedömningar gällande dataskydd och arbetsrättsliga krav i er jurisdiktion.
Överväg om aggregerad rapportering uppfyller era mätbehov medan ni minskar juridisk komplexitet och bibehåller medarbetarnas förtroende.
Hur du kommunicerar mätning påverkar själva datan. Medarbetare som känner sig övervakade snarare än stöttade slutar rapportera misstänkta mail — de vill inte associeras med ännu ett ”misslyckande”.
Rama in insamling av statistik som programförbättring, inte individuell bedömning. Betona att klicka i en simulering ger värdefull inlärning, inte bevis på inkompetens. Klargör att rapportering av misstänkta mail — vare sig simulationer eller verkliga hot — representerar ett positivt säkerhetsbeteende.
Plattformar som Complorer är specifikt designade för att balansera effektiv mätning med en stödjande medarbetarupplevelse, fokuserande på positiv förstärkning snarare än straffande spårning.
Börja med de tre mest effektfulla mätningarna: phishingrapporteringsfrekvens, verklig hotrapportering och minskning av frekvens för omklickare. Dessa ger omedelbar insikt i om ert program skapar genuin beteendeförändring.
Jämför era nuvarande siffror mot de branschstandarder som ges ovan, justerade efter er organisations storlek och sektor. Om ni ligger betydligt under riktmärket efter sex månaders träning, överväg att öka simuleringsfrekvensen eller förbättra programdesignen snarare än att lägga till mer innehåll.
Viktigast av allt är att koppla era säkerhetsmedvetenhetsmått till bredare affärsriskindikatorer. Ledningen investerar i program som påtagligt minskar organisationsrisk, inte de som bara uppfyller efterlevnadskrav.
Branschstandarder tyder på en 40 % minskning från start inom 90 dagar, fortsättande till cirka 15-20 % klickfrekvens vid månad sex för de flesta organisationer. Det exakta målet beror på er startpunkt, simuleringssvårighet och utbildningsfrekvens.
Forskning stödjer månatliga simuleringar för optimala resultat. Kvartals- eller årlig testning ger otillräckliga återkopplingscykler för beteendeförändring. Veckovisa simuleringar kan skapa utmattning och motvilja.
Individuell spårning möjliggör riktad coachning men väcker juridiska och kulturella bekymmer. Många organisationer uppnår effektiv mätning genom lag- eller avdelningsgenomsnitt kombinerat med anonym individuell coachning för omklickare.
Statiska klickfrekvenser efter sex månader tyder oftast på designproblem i programmet, inte medarbetarproblem. Överväg att öka simuleringsfrekvensen, förbättra kvaliteten på återkopplingen eller hantera simuleringsutmattning genom varierade angreppsscenarier.
Beräkna ROI genom kostnadsundvikelse från dataintrång baserat på riskreduktionsprocent och industriella genomsnittliga intrångskostnader. Ett program som minskar intrångssannolikheten med 50 % undviker teoretiskt 2,22 miljoner dollar i potentiella kostnader baserat på nuvarande industrigenomsnitt.
Du har hanterat ert säkerhetsmedvetandeprogram i ett halvår. Genomförandeinstrumentpanelen är grön. Den senaste phishing-simuleringen visade sjunkande klickfrekvenser. Ledningen undrar nu: “Fungerar detta verkligen — och ska vi fortsätta finansiera det?” Den frågan förtjänar mer än en skärmdump av dina rapporter.
Effekten av säkerhetsutbildning beror på rätt nyckeltal vid rätt tidpunkt. Enligt branschdata (2025) minskar organisationer sitt phish-benägenhetsprocent med i genomsnitt 40 % inom 90 dagar och 86 % efter 12 månader av kontinuerlig utbildning. Men dessa siffror berättar inte hela historien.
Denna artikel ger dig sju nyckeltal som håller för granskning — och förklarar exakt vilka resultat du borde se i ditt aktuella programskede, baserat på data från över 67 miljoner simulerade phishing-test.
De flesta säkerhetsprogram mäter aktivitet, inte resultat. Genomförandegraden kan nå 100 % medan medarbetare klickar på phishing-länkar morgonen efter att de slutfört sin utbildning. En studie med 19 500 vårdanställda visade ingen signifikant relation mellan nyligen avslutad utbildning och motståndskraft mot phishing.
Problemen går djupare än enskilda nyckeltal. Myndigheters vägledning skiljer mellan ”medvetandegörande” (bred kulturskift) och ”utbildning” (rollbaserad kompetensutveckling). Loggar över genomförande uppfyller efterlevnadskrav men minskar inte riskerna. Ändå rapporterar de flesta organisationer utbildningsframgång med hjälp av genomförandeprocent.
Klickfrekvenser snedvrider också. Skicka en lättare phishing-simulering detta kvartal och dina siffror förbättras mirakulöst. En kontrollerad studie (2025) fann att klickfrekvenser ökade från 7,0 % för enkla beten till 15,0 % för svåra, oavsett tidigare utbildning. Utan kalibrering för svårighetsgrad blir jämförelser mellan kampanjer meningslösa.
Benchmarking från 62 400 organisationer ger tydliga stadie- och resultatförväntningar. Den globala phish-benägenhetsprocenten före utbildning ligger i genomsnitt på 33,1 %. Efter 90 dagar minskar detta till cirka 20 % — en minskning med 40 %. Efter 12 månader sjunker genomsnittet till 4,1 %.
Siffrorna varierar avsevärt beroende på organisationsstorlek och sektor. Mindre organisationer (1-250 anställda) börjar med en baslinje på 24,6 %, medan större företag (över 10 000 anställda) börjar på 40,5 %. Hälso- och läkemedelssektorn har den högsta risken med 41,9 % i baslinje.
Om din organisation ligger mellan sex och tolv månader kan rimliga förväntningar vara:
Å andra sidan presenterar nyare akademisk forskning en motsatt bild. En storskalig studie (2025) visade att utbildningsinsatser inte hade någon signifikant påverkan på klick- eller rapporteringsfrekvenser inom en fintech-miljö. Detta tyder på att effektiviteten av säkerhetsmedvetenhetsträning starkt beror på hur den implementeras, inte bara tiden som investeras.
Mät andelen anställda som identifierar och rapporterar phishing-simuleringar utan att först klicka. Branschdata (2024) visar att 20 % av användare rapporterar phishing i simulationsövningar. Detta mått mäter detekteringsbeteende, inte bara undvikande.
Målbänk: Rapportering mellan 20-30 % inom sex månader. Beräkna månadsvis för att spåra förbättringstrender. Detta visar att medarbetare aktivt engagerar sig i säkerhetsfrågorna istället för att bara undvika uppenbara hot.
Övervaka hur ofta anställda rapporterar verkligt misstänkta mail mot simuleringar. Detta visar att utbildningen överförs till verkliga hot. Många organisationer följer endast prestationer i simuleringar och ignorerar överföringen till verkliga situationer.
Samla data från din e-postsäkerhetsleverantör om användarrapporterade hot. Jämför detta med volymen faktiska skadliga e-postmeddelanden som upptäcks av automatiserade system. Ett sunt program visar ökande användarrapportering tillsammans med minskande attackfrekvenser.
Definiera upprepade klickare som medarbetare som misslyckas med tre eller fler simuleringar under en 90-dagarsperiod. Följ hur denna grupp minskar över tid med riktade insatser. Forskning visar att personlig utbildning minskade upprepade phishing-offer med 63 % på sex månader.
Mål: Uppsatta klickare under 5 % efter sex månader. Detta nyckeltal visar om ditt program hjälper de mest sårbara användarna eller bara förbättrar de redan kompetenta.
Mät genomsnittlig tid mellan mottagande och rapportering av misstänkta mail. Snabb rapportering begränsar potentiell skada från lyckade angrepp. Branschdata visar att median tiden till klick på skadliga länkar är bara 21 sekunder — rapporteringen måste vara snabbare.
Effektiva program når genomsnittliga rapporteringstider under 10 minuter. Detta nyckeltal visar om utbildningen skapar reflexmässigt säkerhetsbeteende eller bara teoretisk kunskap.
Följ lärandeöverföring genom korta månadsvisa bedömningar, inte genomförandeintyg. Fokusera på praktiska scenariobaserade frågor snarare än att memorera policyer. Mät förbättring över tid, inte absoluta poäng.
Detta tydliggör huruvida det är verklig förståelse eller bara formalia som överförs. Stigande kunskapsnivåer kombinerade med förbättrade beteendemått indikerar en bra utbildningsdesign.
Koppla utbildningsmått till bredare data över säkerhetsincidenter. Följ månatlig frekvens av lyckade phishing-attacker, malwareinfektioner och sociala ingenjörsincidenter. Effektiv utbildning borde korrelatera med minskande händelsefrekvenser.
Denna indikator visar om förbättringar i simuleringarna översätts till verklig skydd. Enligt branschforskning minskar medarbetarutbildning i genomsnitt kostnaden för dataintrång med 232 867 dollar.
Följ medarbetare som varken klickar på misstänkta mail eller rapporterar dem. Denna “missfrekvens” representerar en dold risk — personal som ignorerar potentiella hot helt. Höga missfrekvenser tyder på att utbildningen lär ut undvikande istället för att bygga en rapporteringskultur.
Mål: Missfrekvens under 40 % efter sex månader. Detta nyckeltal avslöjar om utbildningen skapar engagerade säkerhetsdeltagare eller passiva åskådare.
E-post phishing utgör bara en del av dagens hotbild. Röst-phishing ökade med 442 % mellan H1 och H2 2024. AI-stödd phishing utgör mer än 80 % av observerad social ingenjörskonst globalt, enligt europeiska hotrapporter (2025).
Utöka mätramarna utanför e-post för att inkludera:
Organisationer som bara mäter klickfrekvenser för phishing via e-post har en systematiskt ofullständig bild av sin mänskliga riskexponering. Plattformar som Complorer integrerar flerkanaliga hotinsikter med samordnade rapporteringsverktyg, vilket ger säkerhetsteam omfattande inblick i olika angreppsmetoder.
Traditionella metoder kräver extra utbildning för återkommande klickare. Forskning indikerar att detta inte alltid hjälper. En långsiktig studie av över 14 000 anställda visade att för de mest mottagliga deltagarna gav obligatorisk utbildning ingen märkbar förbättring.
Alternativa angreppssätt inkluderar:
Mät framgången av dessa insatser genom att se om återkommande klickare förbättrar sina rapporteringsfrekvenser i kommande simuleringar, och inte bara genom minskade klick.
Presentationer för ledningen kräver affärsrelaterade resonemang, inte tekniska mått. Strukturera din kvartalsrapport kring riskminskning och kostnadsundvikelse istället för simuleringsstatistik.
Viktiga presentationsramar:
Undvik teknisk jargong. Presentera aldrig genomförandegrader som mått på framgång. Fokusera på beteendeförändringar och riskminskning som direkt påverkar affärsresultat.
Att spåra enskilda medarbetares beteenden i phishing-simuleringar väcker frågor kring dataskydd. Individuell klickspårning, riskscorande och detaljerad beteendeloggning utgör övervakning enligt dataskyddslagar.
Organisationer bör granska sina skyldigheter enligt bedömningar av dataskyddspåverkan och tillämpliga arbetslagar innan man implementerar individuell spårning i stor skala. Överväg att konsultera juridiska och HR-team för att säkerställa att övervakningsmetoder stämmer överens med lokala krav och anställningskontrakt.
Agreredad rapportering utgör ofta tillräcklig insikt utan individens integritetsimplikationer. Fokusera på trender på team- eller avdelningsnivå istället för personlig prestationsspårning där möjligt.
Akademiska studier ger motsägande bevis om utbildningens effektivitet. Branschmätningar visar konsekvent stora förbättringar i klickfrekvenser och rapporteringsbeteende. Däremot finner kontrollerade akademiska studier ibland inga signifikanta effekter av utbildning.
Motsägelsen beror sannolikt på skillnader i implementeringen. Långsiktiga, frekventa, beteendefokuserade program ger mätbara resultat. Årliga, passiva och efterlevnadsdrivna program gör det sällan. Forskning om ihållande simuleringsprogram fann att de halverade antalet lyckade komprometteringar inom sex månader i 20 organisationer.
Denna nyans är viktig för mätstrategin. Program designade kring beteendeförändring kräver olika mått än efterlevnadsfokuserade. De sju nyckeltal som beskrivs ovan stämmer överens med beteendefokuserad träning som forskning visar faktiskt fungerar.
Förvänta en minskning på 50-70 % från din ursprungliga baslinje efter sex månader. Om du började med en klickfrekvens på 30 %, sikta på 9-15 % vid månad sex. Branschdata visar en genomsnittlig minskning till 4,1 % efter 12 månader av kontinuerlig utbildning.
Månadsvisa simuleringar ger optimala resultat enligt forskningsdata. Kvartalsvisa simuleringar bibehåller medvetenhet men visar långsammare förbättringar. Årliga simuleringar är inte tillräckliga för ihållande beteendeförändring och skapar opålitliga mätdata.
Individuell spårning kan ha juridiska konsekvenser enligt arbets- och dataskyddslagar. Aggregation av avdelnings- eller teamrelaterade mått ger ofta tillräcklig insikt i programmet utan integritetsproblem. Konsultera juridiska och HR-teamen innan du implementerar detaljerad individuell övervakning.
Recensera simuleringarnas svårighetsgrad med hjälp av standardiserade skalor. Säkerställ att utbildningen är beteendefokuserad snarare än passivt informationsöverföring. Täck flerkanaliga hot utöver e-post. Akademisk forskning visar att vissa utbildningsmetoder misslyckas — kontinuerliga, praktiska program övertrumfar årliga, teoretiska metoder.
Spåra faktiska hot rapporteringsfrekvenser från ditt e-postsäkerhetssystem. Övervaka trender i frekvensen av säkerhetsincidenter. Jämför användarrapporterade hot med automatiserade detektioner. Verklig effektivitet visar sig när anställda rapporterar verkliga hot, inte bara presterar bra i kontrollerade simuleringar.
Undvik straffande extra utbildning, vilket forskning visar inte hjälper de mest mottagliga användarna. Försök med individuell coachning, miljökontroller, mentorprogram eller rollutvärdering. Mät framgång genom förbättrade rapporteringsfrekvenser, inte bara genom minskade klick.
De sju nyckeltalen ovan ger en ram för att mäta utbildningens effektivitet snarare än dess aktivitet. Fokusera på beteendeförändring, överföring till verkliga scenarion och riskminskning som ledningen kan koppla till affärspåverkan.
Börja med att utvärdera ditt befintliga mätmetodiska tillvägagångssätt mot dessa sju områden. Identifiera vilka nyckeltal du redan samlar in och vilka luckor som måste åtgärdas. Plattformar som Complorer erbjuder integrerade instrumentpaneler som spårar beteendemått över olika angreppskanaler, vilket gör det lättare att bygga omfattande effektiv rapportering.
Kom ihåg att mätning påverkar kulturen. Ramverk skall ses som förbättringsmöjligheter snarare än prestationsövervakning. Syftet är att bygga säkerhetsmedvetna team, inte att syfta på att sätta dit någon.
Börja implementera dessa mätningar systematiskt över nästa kvartal för att bygga upp evidensbasen för din nästa ledningspresentation.
[1] Verizon Business. (2024). 2024 Data Breach Investigations Report.
[5] IBM Security. (2024). Cost of a Data Breach Report 2024.
Följ den månatliga procenten av medarbetare som identifierar och rapporterar misstänkta mail under simuleringar. Det visar om dina anställda kan upptäcka hot och inte bara slutföra moduler. Enligt en branschrapport från 2025 har organisationer med effektiva program en rapporteringsgrad över 20 % inom sex månader.
Problemet är att de flesta säkerhetsmedvetenhetsprogram mäter aktivitet, inte resultat. Din dashboard visar 100 % avslutad utbildning, men anställda klickar fortfarande på phishing-länkar dagen efter. Du behöver mått som överlever ledarskapets granskning och bevisar faktisk riskminskning.
Detta är viktigt eftersom 68 % av dataintrång involverar mänskliga fel enligt 2024:s Data Breach Investigations Report. Det genomsnittliga intrånget kostar 4,44 miljoner dollar, men organisationer med mogna program minskar kostnaden med i genomsnitt 232 867 dollar.
Kompletteringsfrekvenser av utbildning säger inget om effektiviteten. En studie från 2025 visade att det inte finns någon signifikant koppling mellan nyligen avslutad utbildning och motstånd mot phishing. Medarbetare som precis avslutat sin årliga träning klickade på skadliga länkar lika ofta som de som inte hade tränat alls.
Klickfrekvenser kan manipuleras av simuleringens svårighetsgrad. En lätt phishing-mail denna månad och dina siffror förbättras automatiskt. Problemet är inte din personal – utan att enkla phishingtester skapar falsk trygghet medan svåra tester skapar falskt alarm.
Detta skapar en mätningskris. Branschforskning visar att 13 % av köparna av säkerhetsutbildningar aldrig fick tydlig ROI från sin investering – inte för att träningen misslyckades, utan för att de mätte fel saker.
En analys från 2025 över 67,7 miljoner simulerade phishingtester hos 62 400 organisationer ger en klar bild av vad realistiska framsteg innebär. Globalt inleds phishing-klickfrekvens vid 33,1 % innan träning.
Efter 90 dagars konsekvent träning och simulering ser de flesta program en minskning av klickfrekvenserna med 40 %. Din benägenhet för phishing bör därmed sjunka från cirka 33 % till ungefär 20 % efter tre månader.
Inom 12 månader når effektiva program en minskning på 86 % – ner till cirka 4,1 % känslighet för phishing. Men här är den avgörande detaljen: detta kräver ihållande, frekvent utbildning. Årliga program når sällan dessa resultat.
Emellertid utmanar ny forskning denna optimistiska bild. En omfattande studie av 12 511 medarbetare fann att utbildningsinsatser inte visade någon statistiskt signifikant effekt på klickfrekvenser eller rapporteringsbeteende. Skillnaden kan vara att observationsbaserade leverantörsdata reflekterar kunder som framgångsrikt valt och implementerat utbildning, medan kontrollerade studier testar utbildning i isolering.
Mät andelen medarbetare som identifierar och rapporterar misstänkta mail under phishing-simuleringar utan att först klicka. Målsättning: minst 20 % inom sex månader.
Detta mått avslöjar hotdetektionsförmåga. En medarbetare som rapporterar ett misstänkt mail uppvisar det beteende du vill se vid ett verkligt angrepp. Branschdata visar att denna grad korrelerar med minskad benägenhet för dataintrång.
Mät hur ofta medarbetare rapporterar faktiska skadliga mail som passerar dina tekniska kontroller. Detta visar att utbildningen överförs till verkliga hot, inte bara simuleringar.
Följ rapporterna till din säkerhetsgrupp som identifierar verkliga hot. Jämför denna grad före och efter implementering av träning. Hållbara program ser vanligtvis verklig rapportering öka med 60-80 % inom sex månader.
Definiera återfallsförbrytare som medarbetare som misslyckas tre gånger i rad i phishing-simuleringar. Följ hur denna grupps storlek förändras över tid. Effektiva riktade insatser minskar antalet återfallsförbrytare med 60 % eller mer inom sex månader.
Detta mått visar om din strategi för insatser fungerar. Vissa medarbetare behöver olika tillvägagångssätt — coachning snarare än ytterligare obligatoriska moduler. Forskning visar att straffande obligatorisk utbildning inte ger någon ytterligare fördel för de mest sårbara deltagarna.
Mät hur snabbt medarbetare rapporterar misstänkta mail efter att ha mottagit dem. Målsättning: under två timmar för simulerade hot, under fyra timmar för verkliga hot.
Hastighet är viktigt eftersom den genomsnittliga tiden att klicka på en skadlig länk är bara 21 sekunder. Snabb rapportering möjliggör snabb respons innan ett omfattande intrång sker. Detta mått visar om medarbetare ser säkerhet som en angelägen eller vanlig fråga.
Testa specifik säkerhetskunskap genom korta kvartalsvisa bedömningar. Fokusera på praktiska scenarier: identifiering av inloggningsuppgiftsfiske, igenkänning av sociala ingenjörstaktiker och förståelse för när problem ska eskaleras.
Mät förändringar i poäng över tid snarare än absoluta siffror. Effektiva program visar en stadig 10-15 % kvartalsvis förbättring i kunskapsretention åtminstone under det första året.
Räkna säkerhetsincidenter kopplade till mänskliga fel före och efter implementering av träningen. Inkludera framgångsrika phishingangrepp, kompomission av inloggningsuppgifter och policyöverträdelser.
Denna eftersläpande indikator kopplar investering i utbildning till verklig riskminskning. Organisationer med mogna program ser typiskt 40-60 % minskning av incidenter relaterade till den mänskliga faktorn inom 12 månader.
Mät medarbetare som varken klickar eller rapporterar under phishing-simuleringar. Denna ”tysta” grupp representerar en dold risk – de faller inte för angrepp, men bidrar inte heller till att upptäcka dem.
Målsättning: minska miss rate till under 60 % inom 12 månader. Höga miss rates tyder på att medarbetare är oengagerade i säkerhetsfrågor eller inte förstår sin roll i hotdetektion.
Individuell spårning väcker psykologiska och juridiska frågor. Anställda som känner sig övervakade istället för stöttade slutar rapportera misstänkta mail — de vill inte kopplas till ännu ett ”misslyckande.” Denna kulturella effekt förvanskar dina data.
Använd istället stödjande åtgärder. Ge individuell coaching för återkommande klickare. Mät om dessa sessioner leder till förbättrade rapporteringsgrader i efterföljande simuleringar. Forskning visar att riktade, personliga tillvägagångssätt minskar återkommande phishingoffer med 63 % inom sex månader.
Tänk på att spårning av individuella medarbetares beteende kan kräva en GDPR-översyn i europeiska jurisdiktioner. Konsultera ditt juridiska team eller HR-team innan du implementerar individuell spårning i stor skala.
Bevisen på säkerhetsmedvetenhetsutbildningar är mer nyanserade än vad leverantörernas marknadsföring antyder. Medan branschrapporter visar imponerande resultat målar kontrollerade akademiska studier en annan bild.
En kontrollerad studie från 2025 med 12 511 medarbetare visade att utbildningsinsatser inte hade några signifikanta huvudpåverkan på klickfrekvenser eller rapporteringsfrekvenser. Detta motsäger direkt den vanliga berättelsen att utbildning pålitligt minskar klickfrekvenser.
Emellertid bekräftade samma forskning att ihållande, beteendefokuserade program ger resultat. Kontinuerliga tränings- och simuleringsprogram halverade de lyckade kompromissfrekvenserna inom sex månader i 20 organisationer och över 1 300 medarbetare.
Skillnaden verkar ligga i design och genomförande. Årlig utbildning för efterlevnad visar minimal effekt. Månatliga simuleringar med personlig feedback och coachning ger mätbara resultat. Utbildningens typ är viktigare än att utbildning sker överhuvudtaget.
E-post phishing-simuleringar mäter endast en angreppsvektor. Voice phishing ökade med 442 % under 2024 och AI-stödd phishing utgör över 80 % av observerade sociala ingenjörsattacker enligt europeisk hotinformation.
Utvidga ditt mätande ramverk till att inkludera:
Plattformar som Complorer är specifikt byggda för detta — kombinerar flervägssimulering med beteendeanalys för att mäta hotmedvetenheten över hela den attackyta som din organisation faktiskt står inför.
Ledningen bryr sig om riskminskning och ekonomisk påverkan, inte klickfrekvenser. Strukturera din presentation kring tre affärsresultat:
Presentera trender snarare än ögonblicksuppgifter. Visa månad för månad förbättring i viktiga mått. Inkludera jämförelser med referenser: “Vår rapporteringsgrad på X % placerar oss i toppkvartilen för organisationer av vår storlek.”
Avsluta med konkreta nästa steg och resursbehov. Ledningspresentationer ska sluta med en tydlig beslutspunkt, inte bara informationsdelning.
Börja mäta dessa sju mått omedelbart om du är 6-12 månader in i ditt program. Din nuvarande dashboard med kompletteringsfrekevens säger inget om faktisk riskminskning. Fokusera på rapporteringsgrader, responstider och detektering av verkliga hot som dina primära indikatorer för effektivitet.
Granska ditt nuvarande programdesign mot akademiska bevis. Om du kör årliga utbildningsmoduler, överväg att gå över till månatliga simuleringar med personlig coachning. Forskningen är tydlig: frekvens och individualisering är viktigare än volym på innehåll.
Detta är exakt den lucka som Complorer var designad att fylla för organisationer som behöver bevisa programmets värde bortom kompletteringscertifikat. Vår plattform kopplar beteendebaserade mått till affärsresultat genom automatiserad rapportering som ledningen faktiskt förstår.
Börja med att implementera tre mått denna månad: phishing-rapporteringsgrad, genomsnittlig rapporteringstid och minskning av återfallsförbrytare. Dessa ger omedelbar insikt i om ditt program bygger hotdetektionsförmåga eller bara vanan att klara träning.
Branschdata visar baslinje för rapporteringsgrader kring 8-12 % före träning. Effektiva program når 20 % eller högre inom sex månader. Nyckeln är ihållande simuleringsfrekvens — månatliga tester ger oftast bättre resultat än kvartalsvisa.
Det är svårt att mäta årliga träningsprogram effektivt eftersom gapet mellan träning och testning är för långt. Överväg att implementera kvartalsvisa phishing-simuleringar även om din formella utbildning fortfarande är årlig. Detta ger fler mätmätmöjligheter och bättre förstärkning av lärandet.
Individuell spårning kan vara användbar för riktade insatser, men överväg de kulturella och juridiska implikationerna. Medarbetare som känner sig övervakade kan sluta rapportera misstänkta mail. Om du spårar individer, använd datan för coachning istället för disciplin. Konsultera ditt HR och juridiska team om dataskyddskrav i din jurisdiktion.
Fokusera på rapporteringsfrekvenser snarare än klickfrekvenser. Vissa medarbetare kommer alltid att klicka — målet är att lära dem att snabbt rapportera misstänkta mail. Om varken klick eller rapportering förbättras, granska svårighetsgraden på dina simuleringar och relevansen av träningsinnehållet. Generiska phishing-mail kanske inte återspeglar de verkliga hot som din organisation möter.
Rapporteringsbeteende förbättras vanligtvis inom 30-60 dagar efter att regelbundna simuleringar börjat. Förbättring i kunskapsretention uppträder ofta runt 90 dagar. Betydande minskning av klickfrekvens kan ta 6-12 månader beroende på din organisationens utgångsläge och frekvens på programmet. Sätt förväntningar i enlighet med detta med ledningen.
[1] Verizon Business. (2024). 2024 Data Breach Investigations Report.
Phishing Simulation kan vara ett av de mest effektiva sätten att stärka säkerhetsmedvetandet i en organisation. Men bara om phishing-simuleringar genomförs på ett sätt som bygger lärande och förtroende i stället för rädsla och kontroll.
De bästa programmen bygger inte på att lura människor. De bygger på tydlig kommunikation, etiska scenarier, återkommande träning och mätning som visar faktisk beteendeförändring. Här är nio regler för hur organisationer kan använda Phishing Simulation på ett sätt som stärker både säkerheten och förtroendet.
Den vanliga logiken är enkel: simulera phishing, minska klickfrekvensen och förbättra säkerheten. Problemet är att den modellen är för smal.
En medarbetare som klickar på ett simulerat phishingmejl och sedan känner sig förödmjukad lär sig inte nödvändigtvis att agera säkrare. Personen kan i stället börja undvika att rapportera misstänkta mejl, av rädsla för att bli granskad eller framstå som godtrogen.
Det gör organisationen svagare. Rapportering är en del av företagets tidiga varningssystem. Ett väl utformat Phishing Simulation-program stärker både rapportering och säkerhetsbeteenden över tid. Om medarbetare slutar rapportera, minskar också organisationens förmåga att upptäcka verkliga attacker i tid.
Därför bör varje Phishing Simulation-program börja med en enkel fråga: stärker detta medarbetarnas förmåga och förtroende, eller får det dem att dra sig undan?
Transparens betyder inte att man avslöjar datum, scenarier eller tekniska detaljer. Det betyder att medarbetarna får veta att phishing-simuleringar är en del av organisationens säkerhetsarbete och varför de används.
Ett bra förhandsmeddelande bör förklara att syftet är lärande, inte att sätta dit någon. Det bör också tydliggöra att resultat redovisas på team- eller avdelningsnivå, inte som individuella listor över vem som klickade.
I praktiken bör organisationen kommunicera följande:
Detta skyddar inte bara medarbetarnas förtroende. Det ger också bättre data, eftersom människor som förstår syftet med programmet ofta engagerar sig mer konstruktivt.
Alla realistiska scenarier är inte bra scenarier. Vissa ämnen ligger för nära medarbetares privatliv, ekonomi eller anställningstrygghet.
Organisationer bör undvika simulerade mejl som handlar om falska uppsägningar, disciplinära åtgärder, bonusar, lönefel, pensionsändringar, hälsofrågor eller säkerhetsincidenter som kan skapa verklig oro. Sådana scenarier kan ge höga klicktal, men de kan också skapa klagomål, fackliga reaktioner och långvarig misstro.
Ett enkelt etiskt test är att ställa två frågor innan ett scenario godkänns:
Om svaret är ja bör scenariot bytas ut.
Bättre alternativ är scenarier som speglar verkliga angrepp utan att spela på personlig kris. Det kan vara falska fakturagodkännanden, delade dokument, lösenordsvarningar, paketaviseringar eller imitationer av IT-support.
Det bästa scenariot är inte alltid det som får flest klick. Det bästa scenariot är det som hjälper människor att känna igen hot nästa gång det är på riktigt.
När hela organisationen får samma simulerade phishingmejl vid samma tidpunkt sprids information snabbt. Någon upptäcker testet, berättar för kollegorna och inom några minuter är mätningen påverkad.
Då mäter programmet inte längre om medarbetare känner igen phishing. Det mäter hur snabbt varningar sprids internt.
Ett bättre upplägg är att skicka simuleringar stegvis. Utskicken kan fördelas över flera dagar eller veckor, med olika scenarier för olika grupper. Hela avdelningar bör inte få samma mejl samtidigt.
Detta ger inte perfekt data, men det ger mer realistisk data. Det fångar vardagsbeteende snarare än reaktioner på att någon redan har avslöjat övningen.
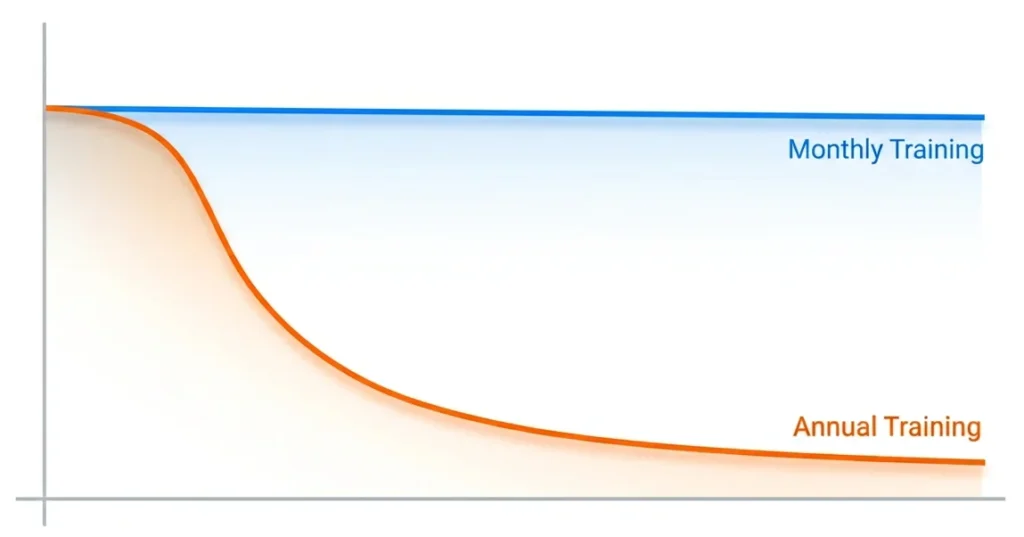
Många organisationer kör phishing-simuleringar kvartalsvis eller en gång per år. Det är ofta för sällan för att skapa varaktig beteendeförändring.
Kunskap från en enstaka utbildning klingar av snabbt. Därför bör Phishing Simulation ses som ett återkommande lärandeprogram, inte som en årlig compliance-aktivitet.
Månatliga eller nästan månatliga simuleringar ger bättre förutsättningar för att bygga vana. De gör det också lättare att fånga förändringar i organisationen, till exempel nyanställda, nya roller, nya system och förändrade hotbilder.
Frekvensen är ändå bara en del av arbetet. Varje simulering bör följas av tydlig och icke-bestraffande återkoppling på gruppnivå.
Klickfrekvensen är användbar i början av ett program. Den visar hur många som interagerar med ett simulerat phishingmejl. Men den säger inte allt.
En låg klickfrekvens betyder inte automatiskt att organisationen är säker. Det kan också betyda att scenariot var enkelt, att medarbetare hade varnats av kollegor eller att de undviker misstänkta mejl utan att rapportera dem.
I mogna program bör rapporteringsgraden få större vikt. Det gör Phishing Simulation till mer än bara ett test av klickbeteenden. Den visar hur många som identifierar ett misstänkt mejl och använder rätt kanal för att rapportera det.
Ledningen bör därför få en mer balanserad bild:
NIST:s Phish Scale kan användas för att bedöma hur svårt ett scenario är. Det gör resultaten mer jämförbara över tid, i stället för att siffrorna styrs av om månadens test råkade vara enkelt eller svårt.
Den klassiska modellen är att en medarbetare klickar och direkt hamnar på en utbildningssida. Det kan låta logiskt, men effekten är ofta begränsad. Många stänger sidan snabbt och går vidare.
Ett bättre arbetssätt är att använda simuleringen som startpunkt för bredare lärande. Efter övningen kan organisationen gå igenom vilka signaler som fanns i mejlet, hur en riktig attack hade kunnat se ut och hur rapporteringskanalen ska användas.
Detta bör göras utan att peka ut individer. Fokus ska ligga på mönster, inte misstag.
Exempel på bättre uppföljning:
Phishing Simulation fungerar bäst när den ingår i en bredare säkerhetskultur. Den fungerar sämre när den behandlas som ett isolerat test.
För organisationer i EU är Phishing Simulation också en dataskydds- och styrningsfråga. Varje klick, rapportering och interaktion kan kopplas till en person. Det betyder att programmet måste hanteras med tydliga rättsliga och organisatoriska ramar.
Samtycke är sällan en lämplig rättslig grund i ett anställningsförhållande, eftersom relationen mellan arbetsgivare och arbetstagare inte är helt jämbördig. Organisationer använder därför ofta berättigat intresse, men det bör dokumenteras och bedömas innan programmet startar.
Resultat bör som huvudregel rapporteras på grupp- eller avdelningsnivå. Individdata bör begränsas, skyddas och endast användas när det finns ett tydligt och proportionerligt syfte.
NIS2 gör dessutom säkerhetsutbildning mer relevant för många europeiska organisationer. Det räcker inte att bara visa att utbildning har genomförts. Organisationer behöver också kunna visa att insatserna stärker säkerhetsförmågan.
Detta avsnitt är generell information, inte juridisk rådgivning. Organisationer bör alltid kontrollera sina skyldigheter med kvalificerad juridisk expertis innan de startar ett program som samlar in individdata.
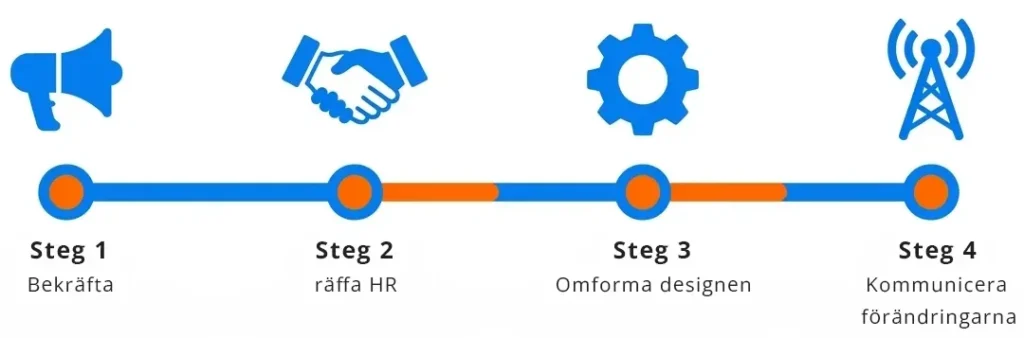
Om en tidigare simulering har lett till klagomål, fackliga invändningar eller minskad rapportering bör nästa steg inte vara att snabbt skicka en ny kampanj. Först behöver förtroendet repareras.
Det första steget är att erkänna problemet. Ett kort och tydligt meddelande till organisationen bör förklara att simuleringen inte landade som avsett, att syftet var att stärka säkerheten och att upplägget kommer att ändras.
Nästa steg är att involvera HR och medarbetarrepresentanter. I många organisationer avgör detta om nästa program uppfattas som samarbete eller provokation.
Ett konstruktivt budskap kan låta så här:
“Vårt mål är att minska risken för organisationen och för människorna i den. Vi vill utforma ett program som bygger på förtroende, inte rädsla.”
Därefter bör scenarier, kommunikation, databehandling och rapportering ses över innan programmet startas om.
Det viktigaste är att visa att återkopplingen har fått konsekvenser. När medarbetare ser att programmet ändras efter kritik ökar chansen att Phishing Simulation åter kan fungera som ett lärandeverktyg.
Phishing Simulation fungerar när medarbetare förstår varför övningen finns och litar på att resultatet inte kommer att användas mot dem. När övningen däremot känns som en fälla försvinner mycket av värdet.
De bästa programmen är återkommande, etiskt utformade och tydligt förankrade. Ett framgångsrikt Phishing Simulation-program bygger långsiktig säkerhetskultur i hela organisationen. De mäter inte bara klick, utan också rapportering och lärande. De undviker scenarier som utnyttjar privat oro. De behandlar individdata varsamt. Och de bygger säkerhetskultur över tid.
För organisationer som vill stärka sin motståndskraft mot phishing är frågan därför inte bara hur realistisk en simulering kan bli. Den viktigare frågan är om simuleringen hjälper människor att agera säkrare nästa gång ett verkligt hot når inkorgen.
Phishing Simulation betyder phishing-simulering. Det är en kontrollerad säkerhetsövning där organisationer skickar simulerade phishingmejl till medarbetare för att förbättra deras förmåga att känna igen och rapportera misstänkta meddelanden.
Ja, men programmet måste utformas korrekt. Organisationen behöver dokumentera rättslig grund, begränsa individdata och hantera resultat på ett proportionerligt sätt. I många fall bör rapportering ske på grupp- eller avdelningsnivå, inte på individnivå.
Månatliga eller nästan månatliga simuleringar ger ofta bättre förutsättningar för beteendeförändring än årliga utbildningar. Frekvensen bör kombineras med tydlig uppföljning och anpassas efter organisationens risknivå.
Klickfrekvensen är användbar, men rapporteringsgraden är ofta viktigare i mogna program. Den visar om medarbetare inte bara undviker att klicka, utan också aktivt hjälper organisationen att upptäcka hot.
Undvik scenarier som rör uppsägningar, lön, bonusar, pension, hälsa, disciplinära ärenden eller personliga kriser. De kan skapa stark oro och skada förtroendet för säkerhetsprogrammet.
Börja med att erkänna problemet. Involvera HR och medarbetarrepresentanter, se över scenarier och databehandling, och kommunicera tydligt vad som ändras innan nästa simulering genomförs
Småföretag är inte längre för små för att bli måltavlor. Tvärtom utnyttjar angripare ofta just mänskliga beteenden, tidspress och vardagliga arbetsflöden för att komma åt konton, data och pengar. Småföretag är inte längre för små för att bli måltavlor. Tvärtom utnyttjar angripare ofta mänskliga beteenden, tidspress och vardagliga arbetsflöden för att komma åt konton, data och pengar. Ett phishing simulation program för småföretag kan minska den risken, men bara om programmet stärker lärande och rapportering i stället för att skuldbelägga medarbetare.
Ett phishing simulation program är en strukturerad och återkommande övning där ett företag skickar kontrollerade, falska phishingmejl till sina egna medarbetare. Syftet är att testa och förbättra deras förmåga att upptäcka verkliga angrepp innan de orsakar skada.
För småföretag kan detta vara en av de mest kostnadseffektiva säkerhetsåtgärderna som finns. Ett phishing simulation program hjälper småföretag att träna medarbetare innan verkliga angrepp leder till ekonomiska eller operativa problem.
Rätt utformat stärker det teamets säkerhetsbeteende. Fel utformat kan det skapa irritation, skam och misstro. I ett litet företag, där relationerna ofta är nära, spelar den skillnaden stor roll.
Den här guiden är skriven för företagsledare och ansvariga i småföretag som inte är säkerhetsexperter. Den går igenom vad forskningen faktiskt säger, hur du introducerar ett phishing simulation program utan att skada förtroendet, vilka resultat som betyder något och hur du följer upp när samma person klickar flera gånger.
Det ärliga svaret är: det beror på hur programmet är utformat.
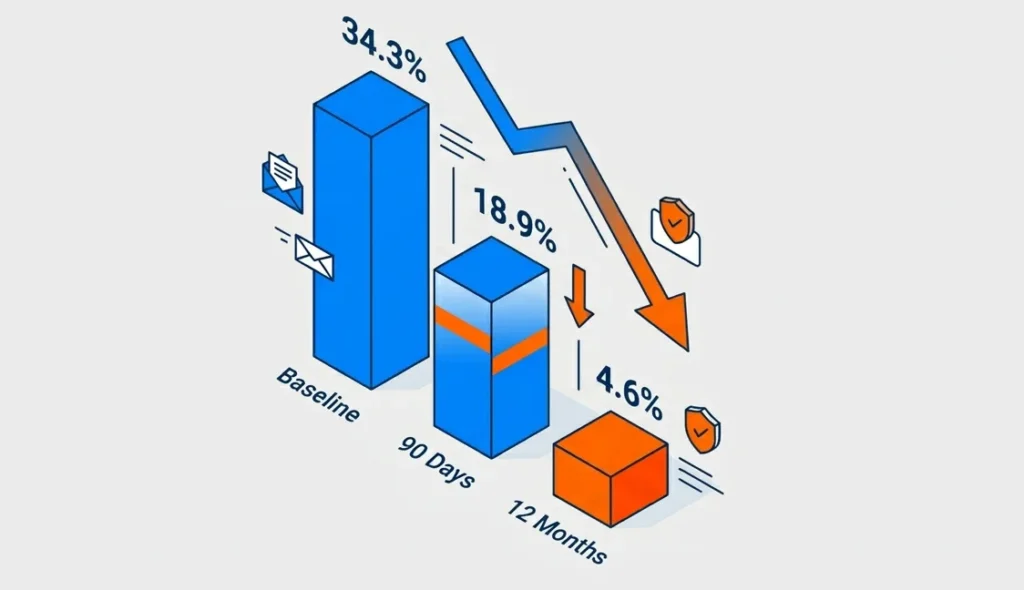
En branschrapport från 2024, baserad på nästan 12 miljoner användare, visade att den genomsnittliga grundnivån för phishingbenägenhet låg på 34,3 procent. Efter 90 dagar med säkerhetsutbildning och simulerad phishing sjönk siffran till 18,9 procent. Efter 12 månader låg den på 4,6 procent. Det motsvarar en minskning på 86 procent.
Det är starka siffror. Men bilden är inte helt enkel.
En 15 månader lång akademisk studie, en av de största inom området, kom fram till en mer obekväm slutsats. Studien visade att kort inbäddad phishingutbildning efter ett misslyckat test inte alltid minskade framtida risk på egen hand. Forskarna menade att effekten ofta verkar komma mer från återkommande påminnelser än från själva utbildningsmomentet.
Det betyder inte att phishing-simuleringar saknar värde. Det betyder att upplägget avgör resultatet.
Ett phishing simulation program fungerar bäst när det är en del av en lärande kultur. Det fungerar sämre när det upplevs som övervakning, kontroll eller ett sätt att sätta dit människor.
När medarbetare uppfattar programmet som rättvist och användbart ökar engagemanget. När de känner sig övervakade eller lurade minskar det.
Den praktiska slutsatsen är tydlig: verktyget spelar mindre roll än programmet du bygger runt det.
Många företag börjar med att titta på klickfrekvens. Hur många klickade? Hur många lät bli?
Det är ett användbart mått, men det är inte det viktigaste.
Målet med ett phishing simulation program är inte bara att få färre klick. Målet är att skapa en rapporteringskultur.
När en medarbetare rapporterar ett misstänkt mejl, oavsett om det är en simulering eller ett verkligt angrepp, gör personen exakt det företaget behöver.
Ett lågt antal klick kan se bra ut i en rapport. Men om ingen rapporterar misstänkta mejl har företaget fortfarande dålig synlighet.
Därför bör du mäta:
För småföretag är trenden viktigare än ett enskilt resultat. I ett team med 20 personer kan en eller två medarbetare förändra procenttalen kraftigt.
Ett vanligt misstag är att starta simuleringar helt i hemlighet.
Tanken är ofta att testerna blir mer realistiska om ingen vet om dem. I praktiken kan det skapa motsatt effekt. Medarbetare som känner sig lurade kan bli defensiva, mindre benägna att rapportera och mer skeptiska till säkerhetsarbetet.
Du behöver inte berätta när simuleringarna kommer. Men du bör berätta att de kommer att ske.
Det skapar rätt förväntan. Det visar också att syftet är att stärka organisationen, inte att överraska eller förödmjuka någon.
Budskapet bör vara enkelt:
Den tonen gör stor skillnad i ett litet team.
Här är en kort text som kan anpassas innan ni startar ert phishing simulation program.
Ämne: Vi stärker vår förmåga att upptäcka phishing
Hej,
Phishing är ett av de vanligaste sätten för angripare att ta sig in i företag. Ofta börjar det med ett enda klick.
Därför kommer vi då och då att genomföra korta phishing-simuleringar. Det innebär att vi skickar testmejl som liknar sådant angripare faktiskt kan använda.
Syftet är inte att sätta dit någon. Syftet är att hjälpa oss alla att bli bättre på att upptäcka misstänkta mejl och rapportera dem i tid.
Om du klickar på ett testmejl händer inget farligt. Du får bara en kort förklaring om vad du kan titta efter nästa gång.
Om något ser misstänkt ut, oavsett om det är ett test eller ett riktigt mejl, rapportera det till
[ange kontakt eller rapporteringsadress].
Det här handlar om att göra hela företaget svårare att lura.
De flesta plattformar för phishing-simulering erbjuder många färdiga mallar. Det kan vara frestande att börja med generiska mejl om lösenord, paketleveranser eller kontouppdateringar.
Sådana mallar kan vara användbara, men de bör inte vara hela programmet.
Ett bra Phishing Simulation Program utgår från företagets verkliga risker. Vad skulle en angripare faktiskt kunna skicka till just era medarbetare?
Exempel:
Scenarierna ska vara realistiska, men inte oschyssta.
Undvik tester som bygger på stark personlig oro, till exempel falska uppsägningsbesked, löneproblem, sjukdomsinformation eller disciplinära ärenden. Sådana scenarier riskerar att skapa ilska och misstro i stället för lärande.
Verkliga phishingangrepp kommer inte bara när människor har gott om tid. De kommer ofta när medarbetare är stressade, distraherade eller hanterar flera uppgifter samtidigt.
Därför bör simuleringar inte alltid skickas vid samma tidpunkt eller under lugna perioder.
Variera:
Börja enkelt. Gör sedan scenarierna mer realistiska över tid.
Målet är inte att lura så många som möjligt. Målet är att skapa igenkänning inför verkliga situationer.
Efter den första simuleringen får du data. De flesta plattformar visar fler siffror än ett småföretag behöver.
Fokusera på tre saker.
Klickfrekvens visar hur många som klickade på länken eller öppnade bilagan i testmejlet.
Det är en bra baslinje, men det ska inte användas som dom över teamet. En hög klickfrekvens i början betyder inte att medarbetarna är dåliga. Det betyder att företaget har något konkret att träna på.
Rapporteringsgrad visar hur många som markerade eller skickade vidare mejlet som misstänkt.
Detta är ofta det viktigaste måttet. Ett företag som får snabba rapporter kan agera tidigare vid riktiga incidenter.
Om samma person klickar i flera simuleringar bör det ses som en supportsignal, inte som ett disciplinärt problem.
Frågan är inte: varför misslyckas den här personen?
Frågan är: vad behöver personen för att fatta bättre beslut nästa gång?
Det här är frågan som många guider undviker.
I ett företag med 20 personer är den som klickar ofta någon du har arbetat med länge. Du ska inte förödmjuka personen. Du ska inte göra det till ett disciplinärt ärende.
Ha ett privat och lågdramatiskt samtal.
Fråga vad som gör mejlen svåra att bedöma. Vissa klickar oftare under hög arbetsbelastning. Andra missar särskilda signaler, som avsändaradress, språk, länkar eller ovanliga bilagor.
Erbjud riktad hjälp, inte ännu en generisk utbildningsmodul.
Gå igenom de konkreta signaler personen missade i de simuleringar där klicket skedde. Gör lärandet relevant och praktiskt.
Titta också på processer. Om personen hanterar betalningar, leverantörsuppgifter eller känslig information kan dubbel attest, tydliga verifieringsrutiner och separata godkännanden minska risken.
Det är inte ett misslyckande för utbildningen. Det är så välfungerande säkerhet byggs.
När ett företag registrerar vem som klickar, rapporterar eller upprepade gånger misslyckas i simuleringar behandlas personuppgifter.
Många småföretag använder idag phishing simulation program som en del av sitt bredare säkerhetsarbete och sin säkerhetsutbildning.
Det gäller särskilt om resultaten kan kopplas till en identifierbar medarbetare.
För svenska och europeiska företag behöver detta hanteras enligt GDPR. För brittiska företag gäller UK GDPR och vägledning från ICO.
Det här är ingen juridisk rådgivning, men som praktisk grund bör småföretag tänka på fyra saker.
Företaget behöver ha en rimlig grund för behandlingen. I många fall kan det handla om berättigat intresse, eftersom företaget behöver skydda sig mot cyberangrepp. Men det intresset måste vägas mot medarbetarnas integritet.
Ju mindre data ni samlar in, desto enklare blir den avvägningen.
Medarbetare bör veta att simuleringar används och att vissa resultat kan följas upp.
Det betyder inte att ni måste avslöja testdatum, mallar eller metod. Men ni bör vara tydliga med att programmet finns och varför det genomförs.
Samla inte in mer information än ni faktiskt behöver.
Aggregerad statistik räcker ofta för ledningsrapportering. Individdata bör främst användas för riktad hjälp och uppföljning.
Bestäm hur länge individuell data ska sparas. Dokumentera beslutet. Radera eller anonymisera data när den inte längre behövs.
Den praktiska slutsatsen är enkel: var transparenta, samla in så lite som möjligt och använd data för stöd, inte bestraffning.
För de flesta småföretag fungerar månatliga eller kvartalsvisa simuleringar bäst.
Månatliga simuleringar skapar bättre kontinuitet, men kräver variation och rätt ton. Om testerna känns upprepande eller irriterande minskar effekten.
Kvartalsvisa simuleringar kan fungera för mycket små team, särskilt om de kombineras med korta påminnelser, mikroutbildning eller interna säkerhetstips mellan testerna.
Undvik att göra programmet till en engångsinsats. En enskild simulering säger väldigt lite om företagets verkliga motståndskraft.
Ett Phishing Simulation Program ska ses som ett långsiktigt arbete. Precis som brandövningar eller ekonomiska kontroller bygger det värde genom upprepning.
Ett Phishing Simulation Program är ett återkommande program där företaget skickar kontrollerade phishingmejl till sina egna medarbetare för att träna igenkänning, rapportering och säkrare beteende.
Ja, om de genomförs på rätt sätt. De fungerar bäst när de är en del av ett långsiktigt säkerhetsarbete och när fokus ligger på lärande, inte skuld.
Ja. Medarbetare bör veta att simuleringar förekommer. Däremot behöver företaget inte berätta exakt när testerna skickas.
Månatligen eller kvartalsvis fungerar för de flesta småföretag. Det viktiga är att programmet är återkommande och att resultaten följs upp på ett konstruktivt sätt.
Det beror på bransch, teamstorlek och tidigare utbildning. För småföretag är det viktigare att följa trenden över tid än att fokusera på ett enskilt resultat.
Rapporteringsgrad är ofta viktigare än klickfrekvens. Ett team som rapporterar misstänkta mejl snabbt ger företaget bättre chans att stoppa riktiga angrepp.
Ha ett privat och stödjande samtal. Gå igenom de konkreta signalerna personen missade och erbjud riktad hjälp. Undvik offentlig kritik eller generisk omutbildning.
Inte alltid. Det viktigaste är konsekvens, relevanta scenarier och bra uppföljning. Ett enkelt verktyg som används väl är bättre än en avancerad plattform som inte används regelbundet.
För småföretag handlar ett phishing simulation program inte bara om teknik, utan om att bygga säkrare beteenden över tid.
Security Awareness Training Effectiveness handlar om att mäta om säkerhetsutbildning faktiskt förändrar beteenden, inte bara om medarbetare har slutfört en modul. För organisationer som vill minska phishingrisker är rapportering, återkommande klick och incidenttrender viktigare än rena genomförandesiffror.
Att mäta Security Awareness Training Effectiveness handlar inte om att räkna hur många som har slutfört en modul. Den viktiga frågan är enklare: beter sig medarbetare annorlunda när ett verkligt hot dyker upp?
De mest användbara måtten fångar rapporteringsgrad, återkommande riskbeteenden och incidentutveckling över tid. En benchmarkingrapport från 2025, baserad på 67,7 miljoner simulerade phishing-test, visar att organisationer med konsekvent och långsiktig träning minskade phishingbenägenheten med 86 % på tolv månader.
Men siffran räcker inte ensam. Om ert program har varit igång i 6–12 månader behöver ni veta vad era egna data faktiskt visar, och vilka mått som håller när ledningen frågar om investeringen är värd att fortsätta med.
De två vanligaste måtten inom security awareness training är genomförandegrad och klickfrekvens i phishing-simuleringar. Båda har ett värde, men båda har tydliga begränsningar.
Genomförandegrad visar att utbildningen har slutförts. Den kan hjälpa vid revision och compliance. Men den visar inte att någon har lärt sig något användbart eller ändrat sitt beteende när ett riktigt hot kommer in i inkorgen.
Att använda genomförandegrad som primär KPI är därför att mäta aktivitet, inte effekt. Därför bör Security Awareness Training Effectiveness alltid kopplas till beteendedata, inte bara till slutförda utbildningar.
Klickfrekvens i simulerade phishing-test är mer användbart, men bara om svårighetsgraden kontrolleras. Ett klickutfall på 15 % i ett trovärdigt och kontextuellt relevant mejl betyder något helt annat än 15 % i ett uppenbart massutskick.
Utan kalibrering av svårighetsgrad blir jämförelser mellan kampanjer svaga. Dashboarden kan se bra ut, men det går ändå inte att säga säkert om Security Awareness Training Effectiveness faktiskt har förbättrats.
Det här är frågan många guider undviker. Riktvärden finns, men de översätts sällan till tydliga förväntningar för program som redan är igång.
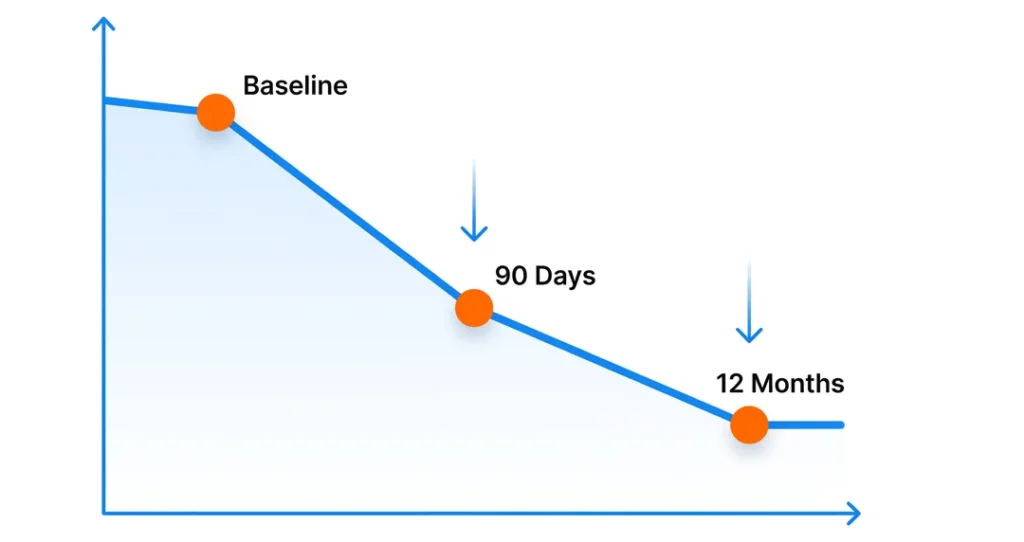
En benchmarkingrapport från 2025, baserad på 14,5 miljoner användare i 62 400 organisationer, visar att den globala phishingbenägenheten före träning låg på 33,1 %. Efter 90 dagar med kontinuerlig utbildning och phishing-simuleringar var den genomsnittliga minskningen omkring 40 %.
Om ert program har varit igång i tre månader och klicknivåerna har fallit med 30–45 % från startnivån är utvecklingen rimlig.
Om siffrorna knappt har rört sig finns ofta tre orsaker: simulationerna kommer för sällan, innehållet fokuserar inte på beteende, eller medarbetarna upplever programmet som övervakning snarare än stöd.
Samma data visar att phishingbenägenheten i genomsnitt sjunker till 4,1 % efter tolv månader. Det motsvarar en minskning på 86 % från startläget.
Vid sex månader är ett realistiskt delmål en minskning på 60–70 % från den egna ursprungsnivån.
Men klickfrekvensen är inte hela bilden. Den viktigare frågan är om medarbetarna rapporterar misstänkta mejl aktivt. En studie från 2024 visade att 20 % av användarna identifierade och rapporterade ett misstänkt mejl i en phishing-simulering utan att först klicka.
Det är den typen av beteendeförändring som visar verklig Security Awareness Training Effectiveness.
Vad det mäter: Andelen medarbetare som aktivt rapporterar ett simulerat phishing-mejl.
Rimligt mål efter 6–12 månader: 20–35 % rapporteringsgrad. Det viktiga är en tydlig uppåtgående trend.
Så samlar du in det: Plattformen för phishing-simulering bör logga rapportering automatiskt. Följ utvecklingen månadsvis.
Vad det mäter: Hur ofta medarbetare rapporterar verkliga misstänkta mejl via rätt kanal.
Varför det spelar roll: Simulationer och verkligt beteende är inte samma sak. Om verkliga rapporter ökar visar det att träningen börjar påverka vardagen.
Rimligt mål efter 6–12 månader: Stabil ökning månad för månad. Även 10–15 % ökning per månad kan vara ett positivt tecken.
Vad det mäter: Andelen medarbetare som klickar på mer än ett simulerat phishing-mejl under en tolvmånadersperiod.
Varför det spelar roll: En mindre grupp står ofta för en större del av den mänskliga risken. Den gruppen behöver riktade insatser, inte bara mer av samma utbildning.
Rimligt mål efter 6–12 månader: 40–60 % minskning jämfört med startnivån.
Vad det mäter: Hur lång tid det tar från att ett misstänkt mejl kommer in tills att det rapporteras.
Varför det spelar roll: Ju snabbare rapportering, desto mindre tid får angriparen att agera.
Rimligt mål efter 6–12 månader: En tydlig minskning jämfört med den första månaden. Utan baseline går det inte att visa förbättring.
Vad det mäter: Om resultaten i kunskapstest förbättras över tid.
Det här är inte ett mått på om medarbetaren blev klar. Det är ett mått på om kunskapen fastnar.
Rimligt mål efter 6–12 månader: En positiv trend mellan olika grupper och mättillfällen.
Vad det mäter: Antalet incidenter som kan kopplas till mänskliga fel, till exempel klick på verkliga phishing-mejl, delade inloggningsuppgifter eller oavsiktlig dataexponering.
Varför det spelar roll: Detta är ett eftersläpande mått, men också ett av de starkaste. När incidenter minskar kan awareness-programmet kopplas till faktisk riskreducering.
Rimligt mål efter 6–12 månader: En synlig nedåtgående trend. Även 15–20 % minskning kan vara ett trovärdigt resultat.
Vad det mäter: Andelen medarbetare som varken klickar på eller rapporterar ett simulerat phishing-mejl.
Varför det spelar roll: Att inte klicka betyder inte alltid att hotet har identifierats. Personen kan ha missat mejlet, varit osäker eller inte vetat hur rapportering fungerar.
Rimligt mål efter 6–12 månader: Under 50 %. Om mer än hälften inte gör någonting behöver rapporteringsprocessen förbättras.
Ja, men inte alla upplägg fungerar.
En stor kontrollerad studie från 2025 med 12 511 anställda i ett amerikanskt fintechbolag fann ingen statistiskt säkerställd effekt på klickfrekvens eller rapporteringsgrad. En annan långtidsstudie med över 14 000 medarbetare visade att obligatorisk uppföljningsträning inte gav extra effekt för de mest sårbara användarna.
Det betyder inte att security awareness training är meningslöst. Det betyder att passiv, sporadisk och compliance-driven utbildning ofta fungerar dåligt.
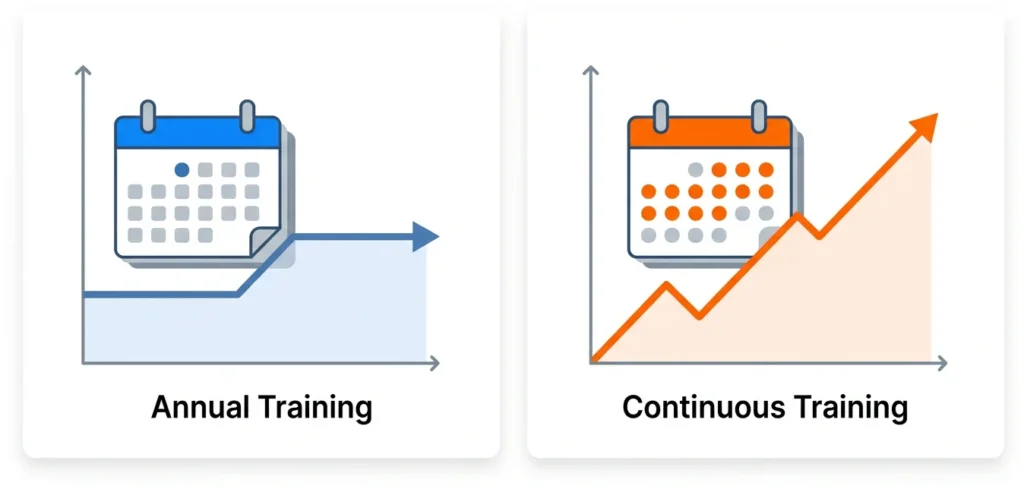
Skillnaden ligger i frekvens, relevans och återkoppling. Kontinuerliga simulationsprogram med snabb feedback har visat betydligt bättre resultat än årlig utbildning som främst görs för att uppfylla ett krav.
För den som vill mäta Security Awareness Training Effectiveness är detta viktigt. Svaga siffror kan vara ett tecken på att programmet inte är byggt för beteendeförändring.
Sju mått är bara värdefulla om de kommuniceras på ett sätt som ledningen kan agera på.
Börja med riskexponeringen. Enligt IBM:s Cost of a Data Breach Report 2025 var den globala genomsnittskostnaden för ett dataintrång 4,44 miljoner dollar. En tidigare rapport visade också att utbildning av medarbetare var kopplad till en genomsnittlig kostnadsminskning på 232 867 dollar per incident.
Visa sedan utvecklingen, inte bara nuläget. När Security Awareness Training Effectiveness presenteras för ledningen bör fokus ligga på riskminskning, rapportering och förbättrat agerande över tid. Tre datapunkter räcker: startnivå, 90-dagarsresultat och nuvarande resultat.
Använd affärsspråk. Säg inte bara att phishingbenägenheten har minskat med 42 %. Säg att färre medarbetare faller för testangrepp, fler rapporterar verkliga misstänkta mejl och gruppen med upprepad risk har krympt.
Lägg också till en ärlig reservation. Simulerade klicknivåer är inte perfekta mått. Men när de kombineras med verklig rapportering och incidentdata blir bilden mer trovärdig.
Om programmet följer individers beteende över tid kan det väcka frågor enligt GDPR och UK GDPR. Det gäller särskilt medarbetarövervakning, transparens, laglig grund och proportionalitet.
Det betyder inte att organisationer ska sluta mäta. Det betyder att mätningen måste göras ansvarsfullt.
Innan individbaserad uppföljning skalas upp bör organisationer kontrollera om en DPIA behövs, om medarbetarna har informerats om loggningen och vilken laglig grund som används.
NIS2 har också ökat kraven på många organisationer i reglerade sektorer. Därför bör dataskyddsombud eller juridisk rådgivare involveras innan mätningen blir mer detaljerad.
Om ert security awareness training-program har varit igång i 6–12 månader finns det redan tillräckligt med data för en mer seriös bedömning.
För det första: sluta använda genomförandegrad som primär KPI. Använd rapporteringsgrad, verkliga hotrapporter och incidenttrend för att bedöma effekt.
För det andra: kontrollera formatet. Är programmet kontinuerligt, eller bygger det fortfarande på en årlig utbildning? Forskningen visar att frekvens och återkoppling är avgörande.
För det tredje: presentera resultatet som riskreducering, inte aktivitet. Det är så Security Awareness Training Effectiveness blir relevant för ledningen.
På sikt blir Security Awareness Training Effectiveness starkast när mätningen kombinerar utbildning, simuleringar och verkliga incidentdata. Complorer samlar simulationsdata, verklig rapportering och programanalys i en plattform för team som behöver bevis, inte bara dashboards.
Det viktigaste måttet är rapporteringsgraden för verkliga hot. Det visar hur ofta medarbetare rapporterar riktiga misstänkta mejl, inte bara hur de agerar i simulationer.
En benchmarkingrapport från 2025 visar att organisationer med konsekvent träning sänkte phishingbenägenheten till i genomsnitt 4,1 % efter tolv månader, från en startnivå på 33,1 %. Efter sex månader är ett rimligt mål 60–70 % under den egna startnivån.
För att många program är för passiva, för sällan återkommande eller för compliance-drivna. Kontinuerlig, relevant och simulationsbaserad träning med snabb återkoppling fungerar bättre.
Ja, men bara som compliance-mått. Genomförandegrad visar att utbildningen har slutförts. Den visar inte att risken har minskat.
Miss rate är andelen medarbetare som varken klickar på eller rapporterar ett simulerat phishing-mejl. En hög miss rate kan visa att medarbetare inte engagerar sig, även om klicknivån ser låg ut.
Gör som 65 000+ användare som har gått från att hantera plattformar till att hantera risker. Låt Complorer sköta resten.
 Köp via AWS Marketplace